



IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

По прогнозам IDC, мировые затраты на аппаратные средства, программное обеспечение и сервисы, предназначенные для обеспечения безопасности, достигнут в 2019 году $103,1 миллиардов. Таким образом, этот показатель обойдет на 9,4% показатель 2017 года.

Такие данные IDC приводит в своем материале «Worldwide Semiannual Security Spending Guide». Ожидается, что пик расходов на защитные решения придется на 2022 год, когда сумма достигнет $133,8 миллиардов.

В 2019 самые большие суммы на кибербезопасность потратят три сферы: банки, дискретное производство и госучреждения. В общей сумме они потратят более $30 миллиардов.

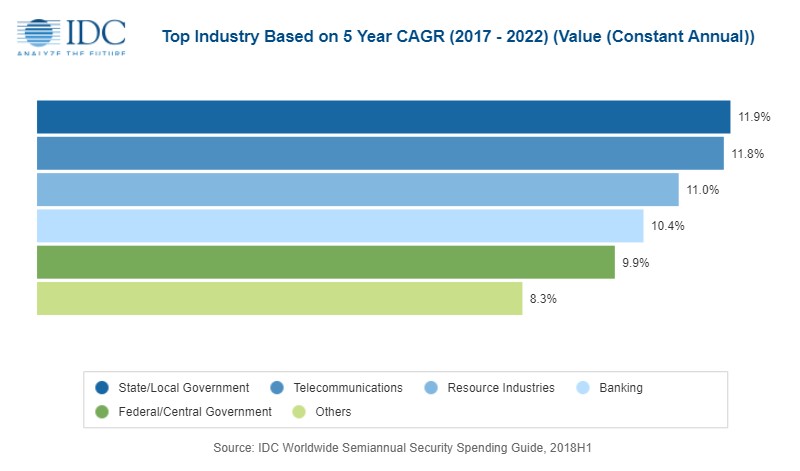
Три другие сферы — обрабатывающая промышленность, профессиональные услуги и телекоммуникации — потратят в этом году более $6 миллиардов. Однако самый большой рост расходов все же придется на государственные учреждения.

«В процессе анализа самых быстрорастущих сегментов безопасности мы наблюдали целый спектр сфер вроде кредитных организаций и госучреждений, которым надлежит обеспечить безопасность конфиденциальной информации», — комментирует вице-президент IDC по программным продуктам Джессика Гепферт.

«Помимо этого, телекоммуникационным компаниям также придется увеличить свои расходы на безопасность. Однако в целом можно сделать вывод, что независимо от индустрии такие технологии останутся в приоритете в процессе распределения бюджета».

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru