



В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

На протяжении последней недели в поисковой выдаче Google стало появляться фейковое рекламное объявление, которое маскировалось под легитимную акцию от eBay. Если пользователь переходил по этому объявлению, его пытались ввести в заблуждение с помощью мошеннической схемы с техподдержкой.

В данной конкретной кампании мошенники использовали метод клоакинг (cloaking), обычно эта техника помогает обойти проверки Google, Bing и других поисковых систем.

Обнаруживший фейковую рекламу исследователь сразу же сообщил о проблеме Google. Однако так и не дождался действий — мошенническое объявление продолжало всплывать в поисковой выдаче интернет-гиганта.

Проанализировав данную вредоносную кампанию, исследователь пришел к выводу, что поддельная реклама eBay отображалась далеко не всем пользователям и только в определенное время дня. Специалист отметил, что объявление «предпочитало» американские IP-адреса, отображаясь на второй и четвертой странице поиска.

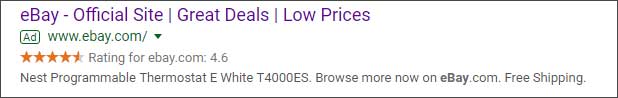
В нижней части объявления отображалась ссылка, которая якобы должна вести на www.ebay.com. Ниже пример фейковой рекламы:

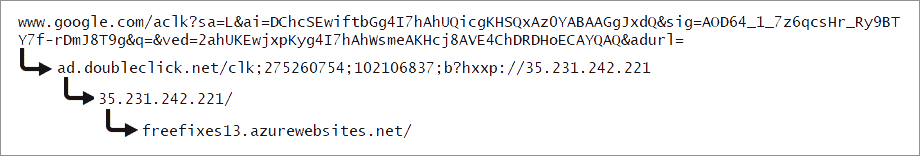
При клике на это объявление пользователь попадал на целую серию редиректов, которые приводили в конечном итоге на freefixes13.azurewebsites.net. Этот сайт до сих пор функционирует, посещать его не стоит.

На вредоносном сайте пользователю отображалась информация о том, что Microsoft обнаружила злонамеренную программу и заблокировала компьютер. Наглядно на схему можно посмотреть на видео ниже:

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru