



В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

На протяжении последней недели в поисковой выдаче Google стало появляться фейковое рекламное объявление, которое маскировалось под легитимную акцию от eBay. Если пользователь переходил по этому объявлению, его пытались ввести в заблуждение с помощью мошеннической схемы с техподдержкой.

В данной конкретной кампании мошенники использовали метод клоакинг (cloaking), обычно эта техника помогает обойти проверки Google, Bing и других поисковых систем.

Обнаруживший фейковую рекламу исследователь сразу же сообщил о проблеме Google. Однако так и не дождался действий — мошенническое объявление продолжало всплывать в поисковой выдаче интернет-гиганта.

Проанализировав данную вредоносную кампанию, исследователь пришел к выводу, что поддельная реклама eBay отображалась далеко не всем пользователям и только в определенное время дня. Специалист отметил, что объявление «предпочитало» американские IP-адреса, отображаясь на второй и четвертой странице поиска.

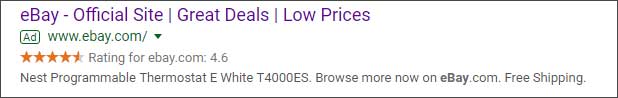
В нижней части объявления отображалась ссылка, которая якобы должна вести на www.ebay.com. Ниже пример фейковой рекламы:

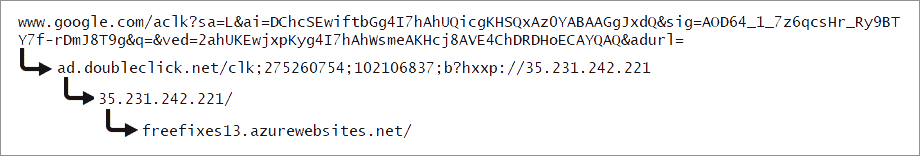
При клике на это объявление пользователь попадал на целую серию редиректов, которые приводили в конечном итоге на freefixes13.azurewebsites.net. Этот сайт до сих пор функционирует, посещать его не стоит.

На вредоносном сайте пользователю отображалась информация о том, что Microsoft обнаружила злонамеренную программу и заблокировала компьютер. Наглядно на схему можно посмотреть на видео ниже:

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru