



Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Согласно исследованию, опубликованному Recorded Future, в 2018 году уязвимости в Microsoft Office стали излюбленными векторами для кибератак. Бреши именно в этом программном обеспечении предпочитают эксплуатировать киберпреступники.

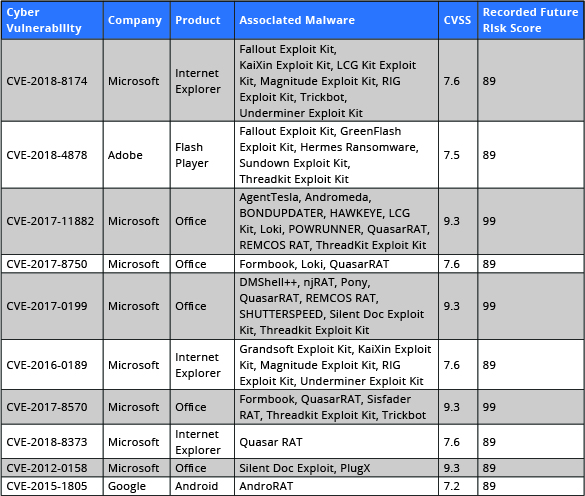
Согласно предоставленным Recorded Future данным, 8 из 10 эксплуатируемых в 2018 году уязвимостей были багами в Office. Дыры в Adobe Flash (второе место) и Android (десятое место) также являются популярными способами заражения устройств.

Специалисты отметили, что им также удалось обнаружить эксплойт для RCE-бага в Windows в таких наборах, как Fallout, KaiXin, LCG Kit, Magnitude, RIG, Trickbot и Underminer.

Исследователи Recorded Future обращают внимание на то, что уязвимости в браузерах теряют свою популярность среди киберпреступников. Это обусловлено, как считает Алан Лиска, аналитик Recorded Future, тем, что разработчики стали лучше защищать выпускаемые интернет-обозреватели.

В отчете компании также говорится о том, что в 2018 появилось всего пять новых наборов эксплойтов. Для примера — в 2017 их появилось 10, а в 2016 — 62.

Recorded Future опубликовали таблицу, на которой отражена статистика уязвимостей разного программного обеспечения:

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru