



Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Две фишинговые кампании в настоящее время активно атакуют клиентов Netflix и American Express (AMEX). Цель злоумышленников — похитить данные платежных карт и информацию о социальном обеспечении. Об атаках сообщили эксперты Office 365 Threat Research.

Действия киберпреступников также прокомментировала команда Windows Defender Security Intelligence, опубликовав в Twitter следующую информацию:

«Две масштабные фишинговые кампании, которые продолжаются до сих пор, атакуют Netflix и AMEX. Технологии машинного обучения, реализованные в Office 365 ATP, помогают защитить пользователей».

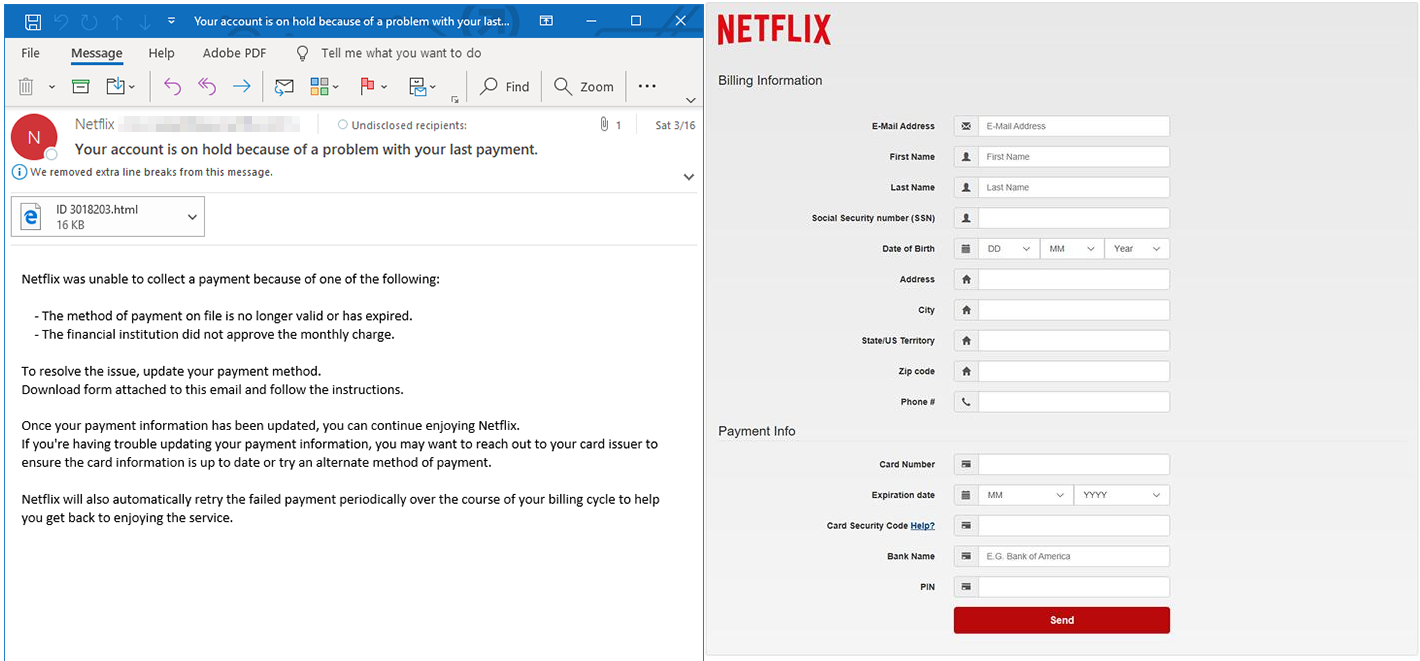
В ходе этих фишинговых атак злоумышленники перенаправляют пользователей Netflix на фейковую форму, которая выглядит довольно реалистично. Эта форма призвана собрать информацию о картах пользователей: номер, дата окончания срока действия, имя банка, PIN-код и защитный код.

Также преступников интересуют следующие данные: имя клиента, адрес электронной почты, номер социального страхования, физический адрес, номер телефона и дата рождения.

В письмах используется тема «Действие вашей учетной записи приостановлено», чтобы привлечь внимание пользователей, которые попытаются выяснить причину блокировки аккаунта.

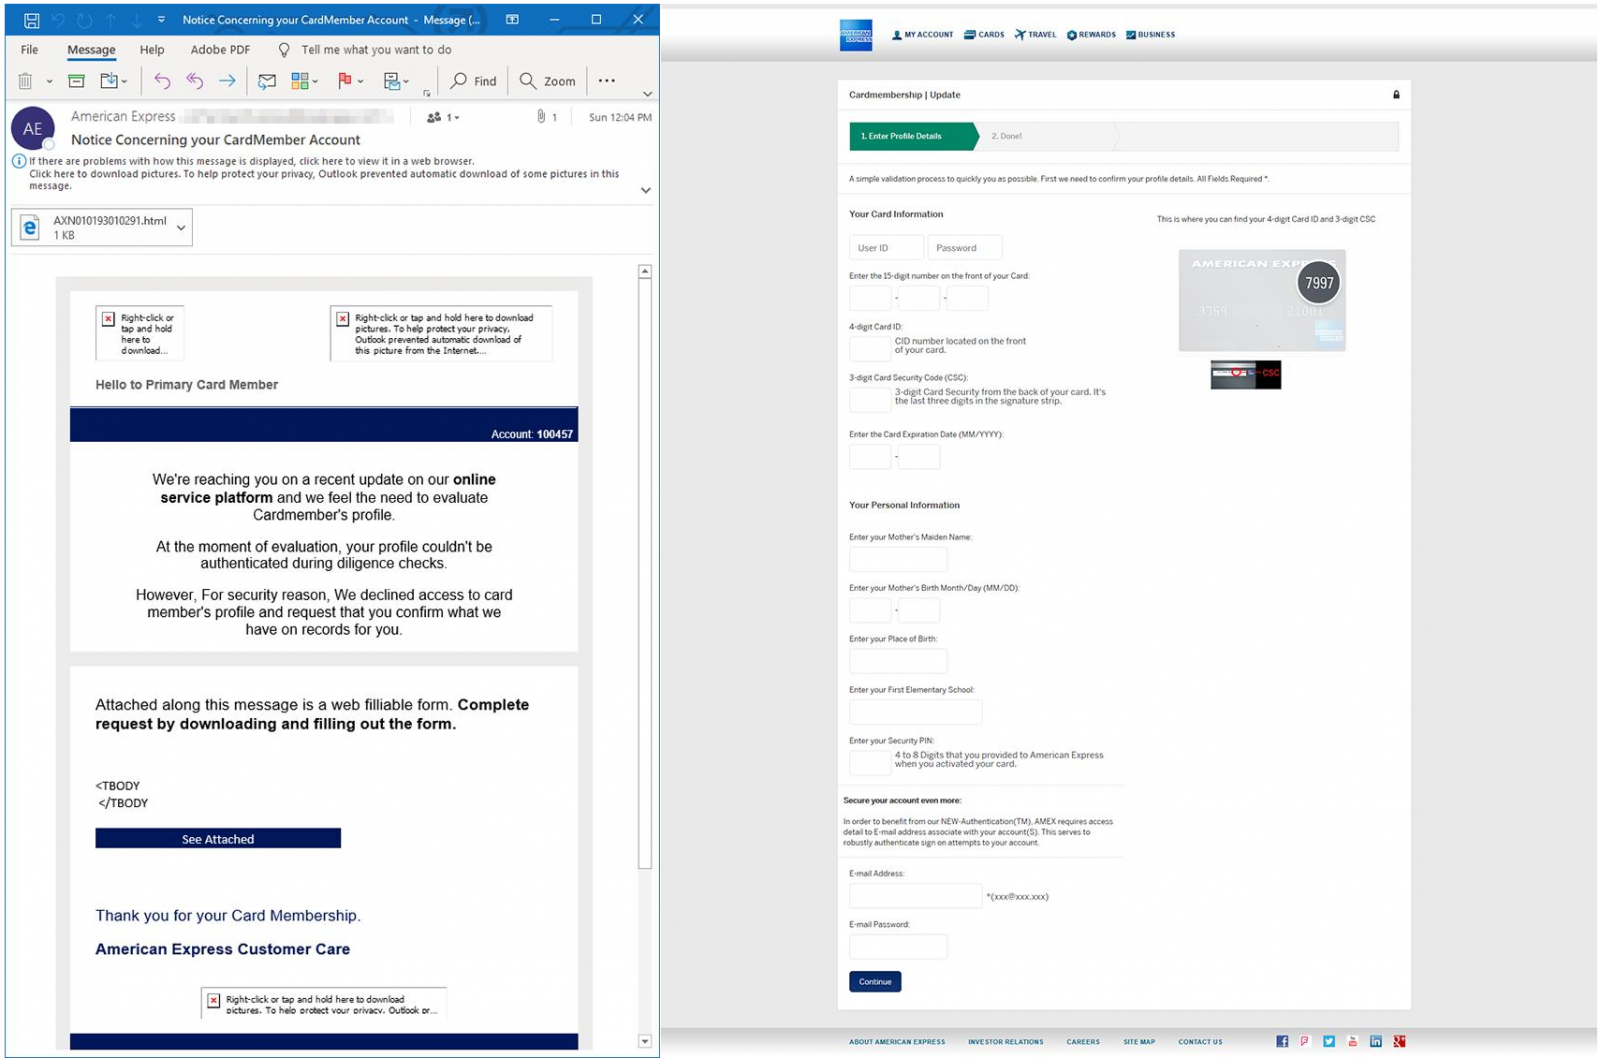
Также фишинговые электронные письма направлялись клиентам AMEX. Формы для сбора информации в этом случае требовали персональные данные вроде места рождения и девичьей фамилии матери, а также данные платежных карт.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru