



Абоненты Sprint пожаловались на раскрытие персональных данных

Абоненты Sprint пожаловались на раскрытие персональных данных

Абоненты Sprint пожаловались на раскрытие персональных данных

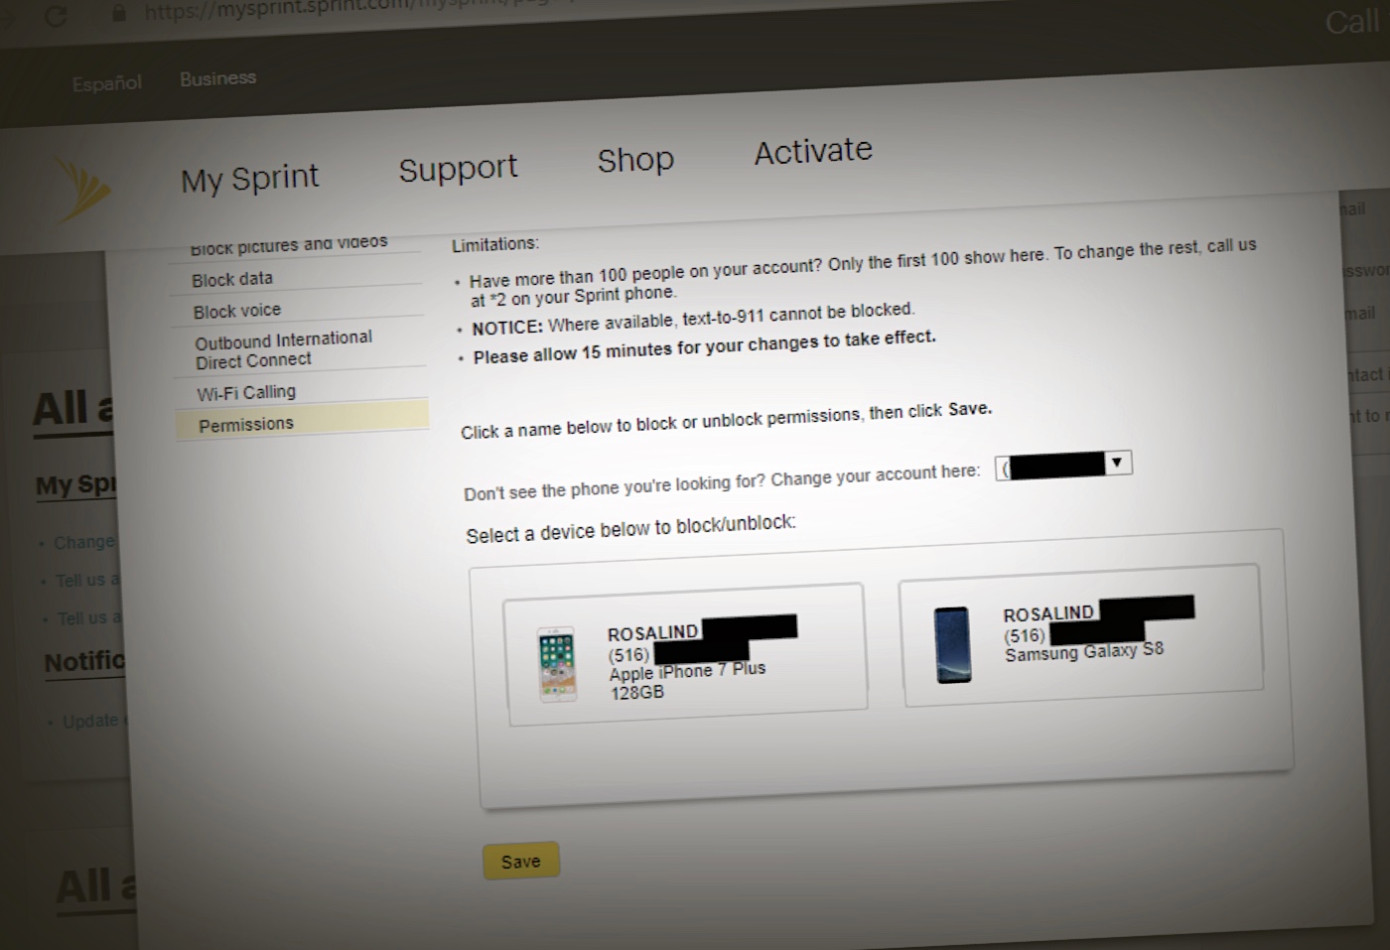
Несколько клиентов телекоммуникационной компании Sprint сообщили, что им стал доступен просмотр персональной информации других абонентов. В частности, в своих учетных записях пользователи наблюдали чужие имена и номера телефонов, а также детали звонков и SMS-сообщений.

Обнаружившие странный баг абоненты сразу же сообщили о проблеме оператору связи. Представители Sprint подтвердили наличие проблемы, уточнив, что к ним поступило несколько звонков пользователей, обеспокоенных теми же обстоятельствами.

По словам клиентов Sprint, за два часа им удалось зафиксировать 22 телефонных номера, принадлежащих совершенно незнакомым людям.

На данный момент неизвестно, насколько это масштабная проблема, однако многие пользователи уже жалуются в Twitter на странную утечку информации.

Как отметил один из абонентов, все началось с того, что страница аккаунта Sprint начала отображать ошибку. Прокрутив страницу до конца, пользователь обнаружил несколько чужих телефонных номеров.

«Мне удалось кликнуть на каждый из этих номеров, что позволило просмотреть все совершенные владельцами этих телефонов звонки, отправленные SMS-сообщения и установленные идентификаторы абонента», — отмечает пользователь.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru