



В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

«Лаборатория Касперского» представила новое поколение своего решения для защиты конечных устройств корпоративных пользователей. Обновлённый продукт Kaspersky Security для бизнеса в автоматическом режиме распознаёт аномалии в корпоративной сети, блокирует попытки майнинга на рабочих устройствах, детектирует вредоносные программы, даже если они используют сложные способы маскировки, и предлагает системным администраторам удобные инструменты для автоматизации рутинных процессов.

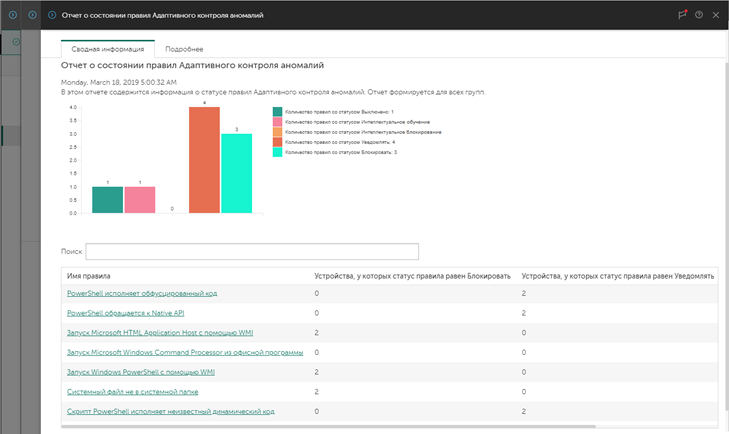
Новейшая версия Kaspersky Security для бизнеса сочетает в себе передовые технологии на основе алгоритмов машинного обучения и аналитики угроз. Это позволяет защищать компании от атак ещё не известного вредоносного ПО. В частности, появившаяся в новой версии продукта функция адаптивного контроля аномалий (Adaptive Anomaly Control) анализирует поведение пользователей и запоминает сценарии их работы и типичные процессы, которые они совершают. Как только система фиксирует какое-либо отклонение от привычной активности на устройствах, она блокирует аномальное действие и оповещает системного администратора о подозрении на угрозу. Весь процесс полностью автоматизирован и не требует ручной настройки политик контроля программ – это не только экономит время, но и позволяет избежать ложноположительных срабатываний.

Отдельное внимание в новом поколении Kaspersky Security для бизнеса уделено совершенствованию защиты от веб-угроз. К примеру, компонент защиты от веб-угроз (Web Threat Protection) сканирует зашифрованный трафик в поисках угроз, которые пытаются использовать зашифрованные каналы передачи данных для незаметного проникновения в систему. Кроме того, функция веб-контроля (Web Control) теперь содержит специальную технологию, которая выявляет и блокирует попытки запуска в корпоративной сети майнинговых программ – угрозы номер один по итогам 2018 года – и доступа к криптовалютным биржам. 

В свою очередь, консоль для управления системой безопасности — Kaspersky Security Center — теперь представлена в веб-версии, то есть, для того чтобы получить доступ к инструменту управления, системному администраторудостаточно просто открыть браузер (никакой предварительной установки ПО не требуется). Возможность дистанционного управления не только упрощает процесс контроля за системой безопасности, но и позволяет администраторам оперативно реагировать на любые инциденты в корпоративной сети организации. При этом использование веб-консоли вовсе не исключает возможность развёртывания локальной версии Kaspersky Security Center.

Важным преимуществом Kaspersky Security для бизнеса является автоматизация многих рутинных процессов. Это позволяет системным администраторам сконцентрироваться на стратегических задачах, вместо того чтобы тратить время и ресурсы на базовые операции.

«На командах, отвечающих за кибербезопасность, лежит большой груз ответственности: они должны обеспечить надёжную защиту всех устройств в сети организации и при этом не «закопаться» во множестве настроек, задач и оповещений. Истина, как всегда, где-то посередине, и в случае с безопасностью конечных устройств она кроется в сочетании глубинной аналитики угроз с автоматизацией рутинных или постоянно активных процессов. И именно этого идеального сочетания нам удалось добиться в новом поколении Kaspersky Security для бизнеса», – отметил Дмитрий Алёшин, директор по продуктовому маркетингу «Лаборатории Касперского».

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru