



67% организаций CISO не обладает влиянием на уровне совета директоров

67% организаций CISO не обладает влиянием на уровне совета директоров

67% организаций CISO не обладает влиянием на уровне совета директоров

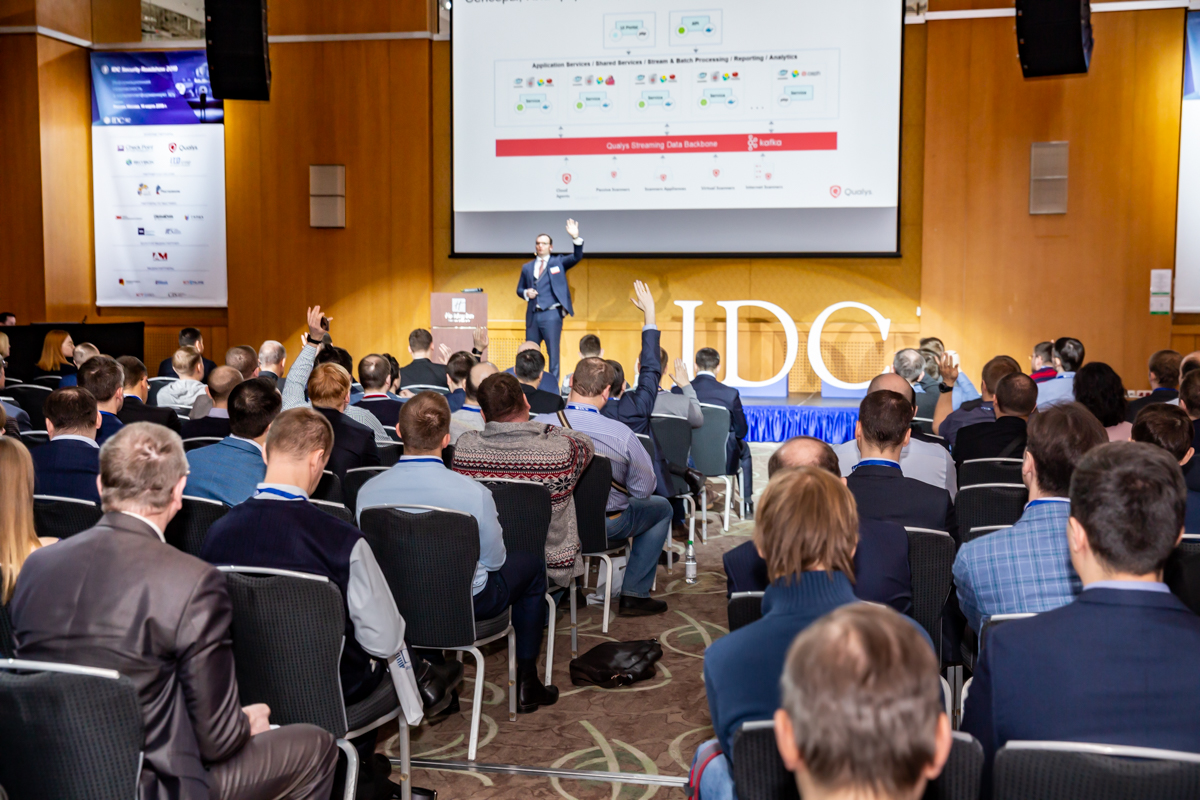
14 марта 2019 года в Москве состоялась шестнадцатая конференция «IDC Security Roadshow: информационная безопасность в мультиплатформенную эру» — крупнейшее региональное мероприятие IDC, ежегодно собирающее специалистов для обсуждения актуальных задач обеспечения ИБ на предприятиях.

На конференции обсуждались новые возможности и лучшие практики в направлениях сетевой безопасности и безопасности на уровне данных и приложений, ИБ в облаке и безопасной работы в гибридной среде. Отдельные сессии были посвящены практикам по встраиванию безопасности в DevOps и тому, что стоит знать в вопросах сертификации в 2019 году.

В ключевом докладе руководитель программы исследований по европейскому рынку информационной безопасности IDC Константин Рычков обратился к вопросам построения эффективной стратегии ИБ на предприятии. В то время как 89% европейских организаций активно внедряют стратегии цифровой трансформации, бизнес ожидает от ИБ поддержки цифрового доверия (71%) через оптимизацию функциональности, повышение операционной эффективности, внедрение безопасности в повседневные операции без снижения продуктивности, а так же оптимизацию/снижение расходов. При этом, по словам Константина, чтобы правление живо реагировало на инициативы ИБ, последние стоит выстраивать в соответствующем бизнес-контексте через призму риска.

«Почти в каждой пятой организаций Центральной и Восточной Европы, включая Россию, команда ИБ не сотрудничает и не интегрирована с прочими отделами, а в 67% организаций CISO не обладает влиянием на уровне совета директоров, поэтому выстраивание диалога между бизнесом и ИБ становится в ряд приоритетных задач», – подчеркнул Константин.

«Конечной целью должно стать достижение кибер-устойчивости организации, включающей в себя не только системы защиты, обнаружения и реагирования, но также системы восстановления и программы идентификации угроз».

Во второй части конференции была организованна С-level сессия, где обсуждалось, как создать стратегии реагирования на инциденты, которая действительно будет работать, и как «продавать» безопасность руководству и стоить с топ-менеджментом ИБ-диалог.   Дискуссии были очень оживленными, и даже разгорелся большой спор вокруг того, должна ли ИБ быть частью ИТ, или это должны быть две независимые функции. Мнения разделились примерно пополам.  В итоге все участники согласились, что у ИБ и ИТ разные задачи. У ИТ – это, прежде всего, обеспечение доступности, у ИБ – целостности, соответствия нормативным требованиям и конфиденциальности информации.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru