



В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

Следующая версия популярной мобильной операционной системы с кодовым названием Android Q сделает упор на защиту конфиденциальности пользователей. На данный момент еще даже не объявили официальное имя новой версии ОС, но уже можно рассмотреть грядущие защитные функции.

О нововведениях можно судить на основе первого предварительного билда и информации, предоставленной самой Google.

Прежде всего, в новой версии Android приложениям будет запрещено получать информацию о частоте взаимодействия пользователя с определенными контактами. Напомним, что такие данные разработчики любят собирать в целях более эффективного продвижения своих сервисов.

Помимо этого, Android Q будет передавать рандомизированные MAC-адреса по умолчанию. Это защитит юзеров от попыток отследить их перемещение, которые предпринимают разработчики приложений, аналитические компании и онлайн-магазины.

Только некоторые приложения смогут получить доступ к IMEI и серийному номеру устройства.

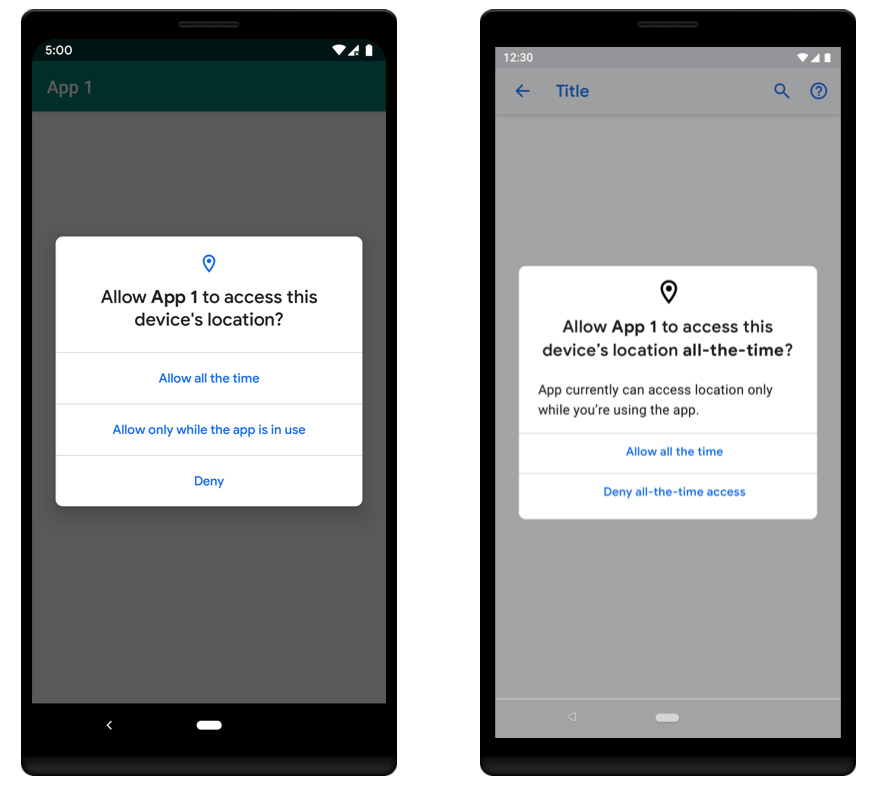
Также пользователи получат больше контроля по части управления настройками геолокации.

«Ранее у пользователя, по сути, была лишь одна настройка — разрешить или запретить определенному приложению доступ к геоданным. Начиная с версии Android Q, у пользователей появится новая опция, которая позволит разрешить приложениям доступ к геоданным только при их непосредственном использовании», — объясняет Google.

Другими словами, эта функция повторит то, что реализовано на данный момент в iOS (никакого уничижительного сравнения здесь нет, только факты).

Доступ к буферу обмена получат только те приложения, которые находятся на экране, либо приложения с возможностью ввода — клавиатуры. В Android Q также планируют ограничить количество действий, которые могут инициировать приложения, находящиеся в фоне.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru