



Windows 10 теперь будет автоматически удалять проблемные обновления

Windows 10 теперь будет автоматически удалять проблемные обновления

Windows 10 теперь будет автоматически удалять проблемные обновления

Microsoft решила защитить пользователей систем Windows 10 от проблемных обновлений. Теперь операционная система сможет автоматически деинсталлировать обновления, которые могут привести к сбоям в работе системы.

Согласно опубликованной Microsoft информации, Windows 10 сможет обнаружить проблемы с загрузкой, к которым обычно приводит несовместимость обновлений с программами или же ошибки в самих патчах.

«Ровно так же, как операционная система автоматически устанавливает обновления для поддержания устройства в актуальном состоянии, теперь Windows сможет автоматически деинсталлировать проблемные обновления», — пишет корпорация.

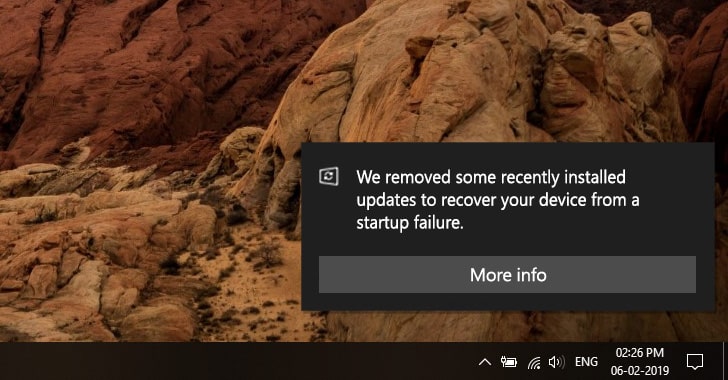
Отныне, если получите сообщение, которое мы приводим ниже, это будет значить, что ваша система была восстановлена после неудачных обновлений:

«We removed some recently installed updates to recover your device from a startup failure».

Помимо этого, если система Windows 10 обнаружит проблему с обновлениями, она автоматически заблокирует их установку на 30 дней, за которые разработчики должны будут исправить все недочеты.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru