



Полиция США зафиксировала интересную схему скиммеров

Полиция США зафиксировала интересную схему скиммеров

Полиция США зафиксировала интересную схему скиммеров

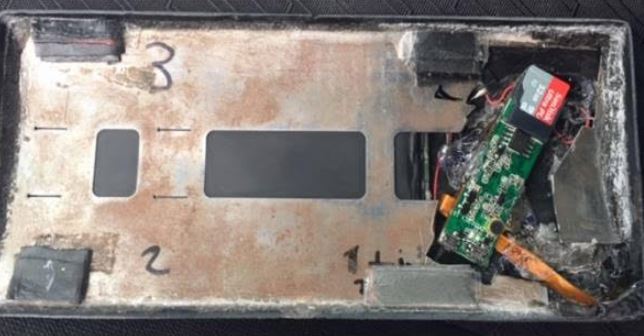
Знаменитый эксперт в области кибербезопасности Брайан Кребс рассказал о скимминговой схеме, в ходе которой злоумышленники располагали камеру для записи вводимых пользователями PIN-кодов. В прошлом месяце полиция зафиксировала случай установки вредоносного устройства поверх «родной» камеры банкомата.

В своем блоге Кребс поделился фотографией аппаратной составляющей скиммера, который был расположен над камерой безопасности банкомата. Сами компоненты камеры были направлены на панель, с помощью которой клиенты банков вводят PIN-коды.

Такая техника использовалась злоумышленниками вкупе со стандартным скиммером, вставленным в слот банкомата таким образом, что его нельзя было увидеть снаружи.

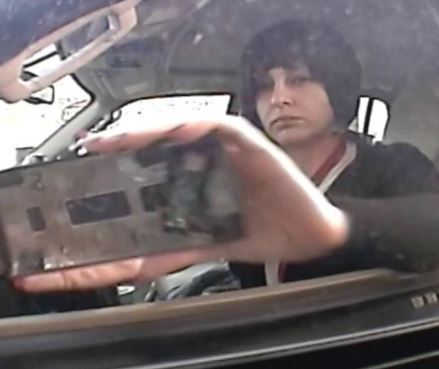
Полиция опубликовала фото, сделанное камерой наблюдения одного из банкоматов, расположенных в городе Херсте, штат Техас. На нем можно увидеть, как неопознанная молодая женщина устанавливает камеру скиммера на ATM.

По словам правоохранителей, женщина управляла синим автомобилем марки Ford Expedition.

Кребс также предупреждает: при вводе PIN-кода старайтесь закрывать вводимые цифры рукой. Это самый простой и надежный способ обезопасить себя от скимминговых схем.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru