



Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

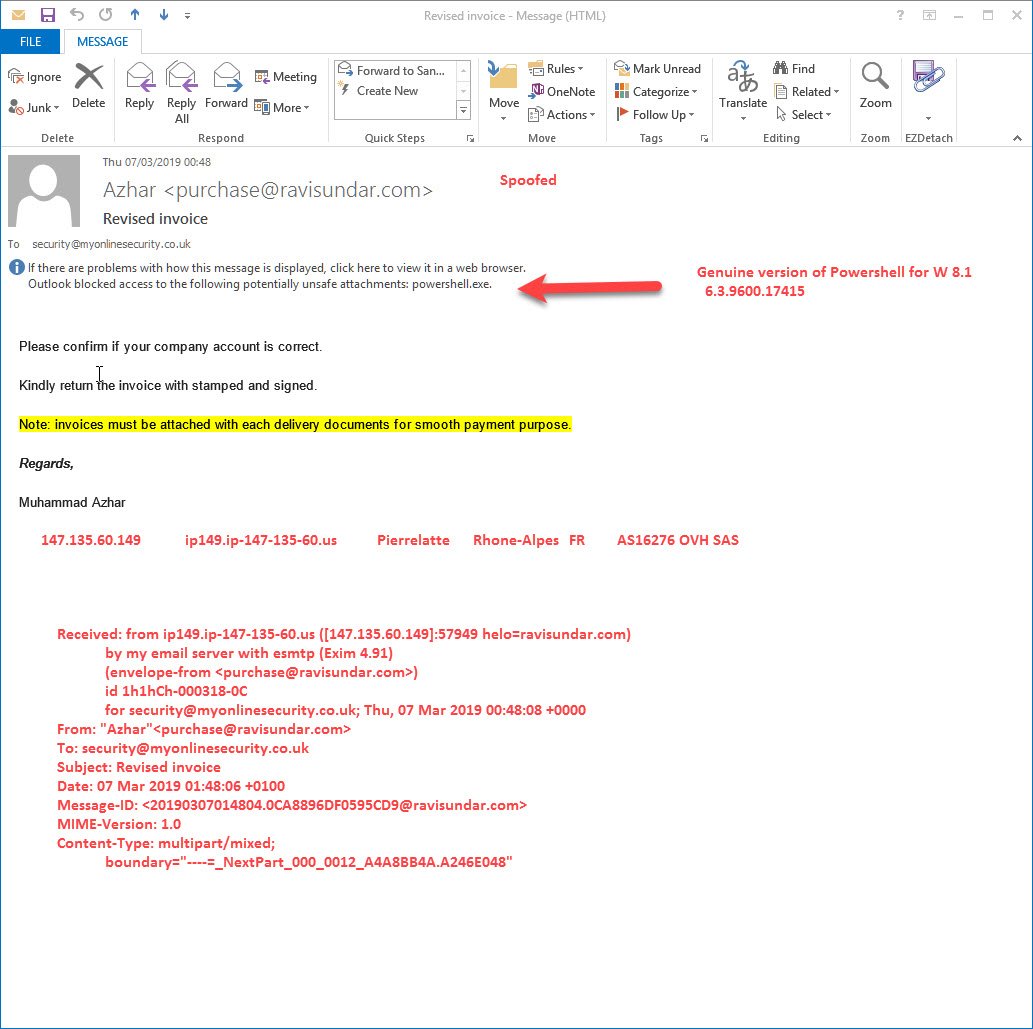
Злоумышленники опозорились в недавней фишинговой кампании, прикрепив к письмам легитимный исполняемый файл PowerShell вместо вредоносной программы. Таким образом, адресатам совершенно ничего не угрожало, даже если бы они запустили прикрепленный файл.

На фишинговое письмо обратили внимание специалисты сервиса My Online Security, на адрес которого был отправлен один из образцов. Адрес отправителя был подделан, а само письмо запрашивало подтверждение счета компании.

Внутри письма можно было найти файл powershell.exe, который блокировался любым почтовым сервисом из соображений безопасности. Все дело было в расширении — любой exe-файл будет блокироваться, пока вы не переименуете его.

Эксперты My Online Security уверены, что злоумышленник хотел использовать файл LNK для атаки — это довольно распространенный в последнее время метод доставки вредоносных программ, который взяли на вооружение многие киберпреступники.

Тот факт, что в атаках с помощью ярлыков LNK использовались команды PowerShell, которые помогали запустить вредоносную составляющую на компьютере жертвы, как раз и натолкнул специалистов на изначальные намерения злоумышленников.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru