



Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

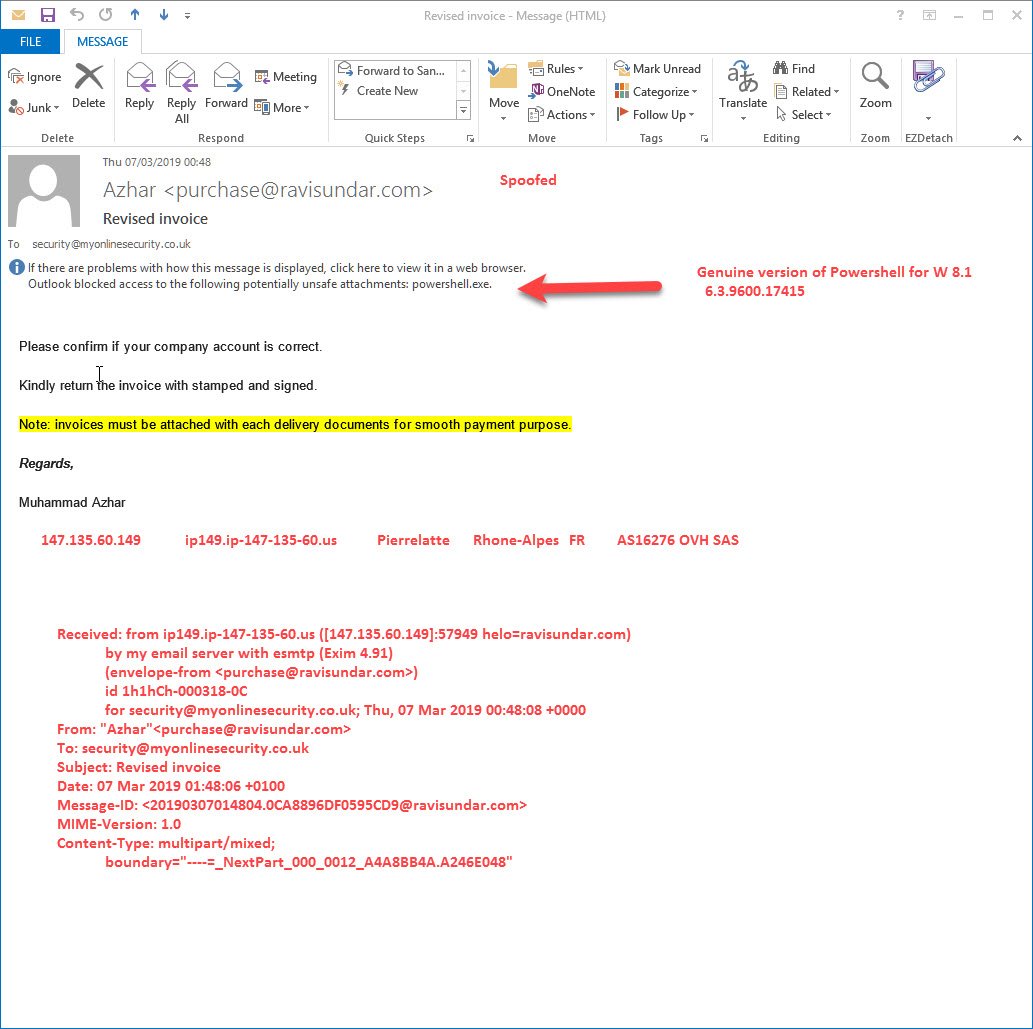
Злоумышленники опозорились в недавней фишинговой кампании, прикрепив к письмам легитимный исполняемый файл PowerShell вместо вредоносной программы. Таким образом, адресатам совершенно ничего не угрожало, даже если бы они запустили прикрепленный файл.

На фишинговое письмо обратили внимание специалисты сервиса My Online Security, на адрес которого был отправлен один из образцов. Адрес отправителя был подделан, а само письмо запрашивало подтверждение счета компании.

Внутри письма можно было найти файл powershell.exe, который блокировался любым почтовым сервисом из соображений безопасности. Все дело было в расширении — любой exe-файл будет блокироваться, пока вы не переименуете его.

Эксперты My Online Security уверены, что злоумышленник хотел использовать файл LNK для атаки — это довольно распространенный в последнее время метод доставки вредоносных программ, который взяли на вооружение многие киберпреступники.

Тот факт, что в атаках с помощью ярлыков LNK использовались команды PowerShell, которые помогали запустить вредоносную составляющую на компьютере жертвы, как раз и натолкнул специалистов на изначальные намерения злоумышленников.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru