



Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium объявила, что готова выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Такие решения можно встретить в датацентрах, работающих с облачными вычислениями. Hyper-V, например, является основой платформы Microsoft Azure, а VMware vSphere используется Amazon Web Services и SAP.

Как известно, облачные сервисы в последние годы постепенно становятся частью критической инфраструктуры. Следовательно, их безопасность выходит на передний план и становится ключевым фактором.

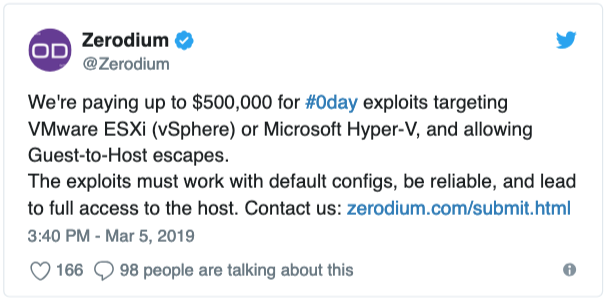
Именно поэтому компания Zerodium, которая специализируется на эксплойтах, объявила о своих планах выплатить до $500 000 за полностью рабочую 0-day брешь в Hyper-V и vSphere. Частью условий является возможность атакующего, который будет использовать эту дыру, проникнуть из виртуальной системы в хост.

«Эксплойты должны работать с конфигурацией по умолчанию, быть надежными, а также приводить к полному доступу к хосту», — пишет компания в Twitter.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru