



Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

Kaspersky Total Security конфликтует с Google Chromecast, жалуются юзеры

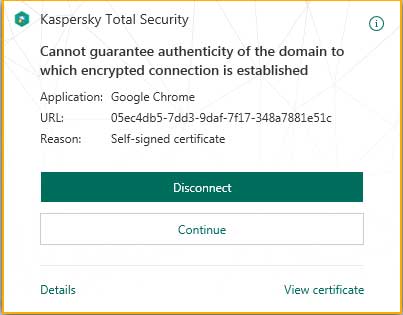
Пользователи антивируса «Лаборатории Касперского» Kaspersky Total Security с конца января жалуются на конфликты защитного решения с Chromecast. Согласно сообщениям, при открытии браузера Chrome антивирус начинает выводить множество предупреждений, в которых утверждается, что возникла проблема с самозаверенными сертификатами.

Оказалось, что проблема кроется в конфликте с устройством Chromecast, которое якобы находилось в сети пользователей, но на самом деле могло и вовсе не существовать.

В предупреждениях говорилось, что антивирус «Лаборатории Касперского» не может гарантировать подлинность домена, с которым установлено зашифрованное соединение. А причиной этому является «самозаверенный сертификат».

Эти сообщения отображались антивирусным движком, который позволяет сканировать зашифрованный SSL-трафик на наличие вредоносного содержимого. В открытом вчера баг репорте Chromium сотрудник Google утверждал, что за последнее время появилось большое количество жалоб от пользователей Windows, антивирус которых конфликтует с Chromecast.

Специалист углубился в корни проблемы и обнаружил, что пользователи антивируса «Лаборатории Касперского» жалуются с конца января. Сотрудник связался с представителями антивирусного вендора, чтобы решить данную проблему.

Эксперты BleepingComputer провели свой тест, в ходе которого установили на виртуальную машину пробную версию Kaspersky Total Security. Попытка воспроизведения бага в итоге удалась.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru