



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

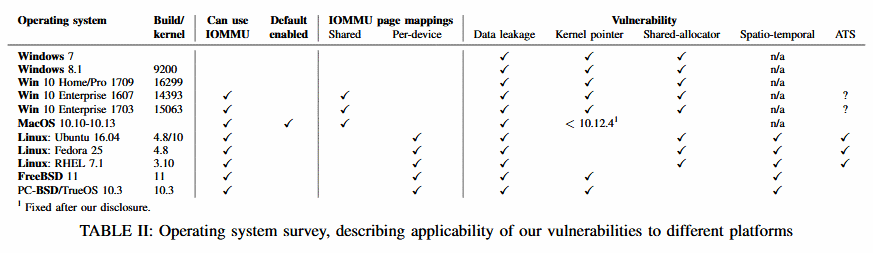
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru