



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

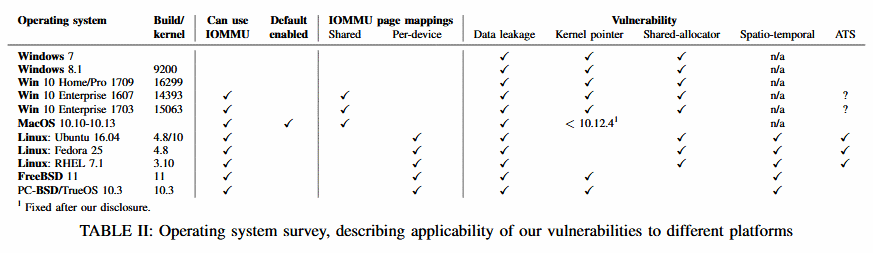
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Сколько на самом деле стоят Claude и GPT российскому бизнесу

Подключить нейросеть оказалось проще, чем разобраться, сколько она на самом деле стоит компании. К цене токенов добавляются комиссии, курс посредника и налоги, а оплачиваемые рассуждения модели могут заметно раздуть расход. Короткий ответ ИИ ещё не означает короткий счёт.

Основатель сервиса Heli Виталий Нагай разобрал расходы и организационные риски доступа к зарубежным моделям для российских компаний. Автор сам работает на этом рынке и прямо обозначает свою заинтересованность.

В приведённом им примере отдел поддержки отправляет 20 тысяч запросов в месяц. Если учитывать только видимый ответ, получается $240. Если добавить токены рассуждений — уже $480. Дальше итог меняют условия оплаты и посредника.

Для сравнения поставщиков автор предлагает считать фактически заложенный курс: разделить рублёвое списание за запрос на его стоимость по долларовому прайсу разработчика модели. Внутренние кредиты и красивые тарифные таблицы при таком подходе перестают скрывать переплату.

Отдельная проблема — контроль. Личная подписка сотрудника оставляет компании вопросы о документах, рабочих данных и доступе к истории. Российский посредник может упростить расчёты, но сам по себе не отменяет ограничений зарубежного провайдера.

Перед закупкой автор советует проверять детализацию списаний, документы, условия хранения данных и возврата остатка. И выдавать отдельные ключи с лимитами: зацикленный скрипт тоже умеет осваивать бюджет.

RSS: Новости на портале Anti-Malware.ru