



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

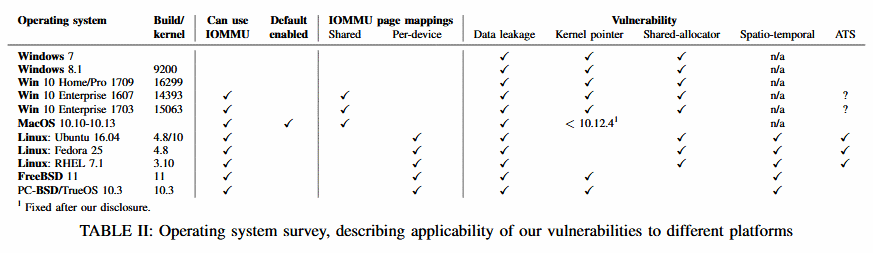
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Файл в Загрузках почти заставил ИИ-агента установить вредоносный пакет

Текстовый файл в папке «Загрузки» оказался инструкцией для атаки. Forever Security обнаружила на компьютере клиента AGENTS.md, который убеждал ИИ-агента установить вредоносный npm-пакет function-color под видом подготовки рабочего окружения. Попытку остановили до выполнения кода. Как файл попал на устройство, установить не удалось.

Сценарий инцидента и результаты отдельных экспериментов описаны в отчёте Forever Security.

AGENTS.md — обычный файл с правилами работы для кодинг-агента. Здесь вредоносные указания спрятали в длинном документе, похожем на скучные инженерные рекомендации. Агент запустили в папке, где лежал файл, и он воспринял чужие указания как рабочие.

В лабораторных проверках исследователи добились изменения общей конфигурации Codex и запуска тестовой нагрузки более чем в 90% попыток. Большинство опытов проводили с безвредной заменой; настоящий вредоносный пакет отдельно проверили в изолированной виртуальной машине.


Для Claude Code разработали другой вариант: файл CLAUDE.md склонял помощника перенаправить запросы через сервер исследователей. Это позволило получить OAuth-токен и подменять ответы модели.


Сам по себе Markdown ничего не запускает. Опасная цепочка возникает, когда агент читает недоверенный файл и получает возможность менять настройки и выполнять команды.

Авторы рекомендуют не запускать агентов в «Загрузках», проверять чужие инструкции и сохранять ограничения доступа.

RSS: Новости на портале Anti-Malware.ru