



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

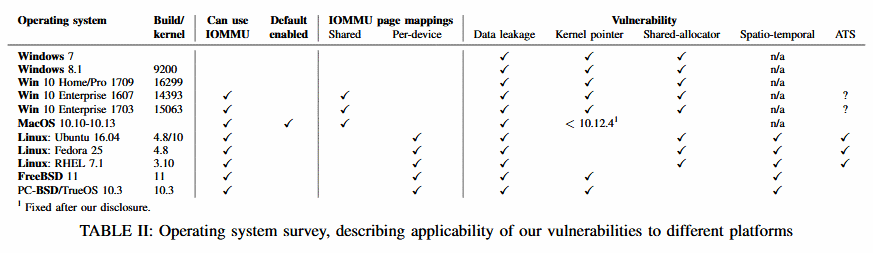
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru