



Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Эксперты антивирусной компании «Лаборатория Касперского» рассказали о новом варианте вредоносной программы WinPot. WinPot предназначена для атак на банкоматы, а ее интерфейс пользователя очень напоминает слот-машину.

Разработанная киберпреступниками программа может заставить банкомат обналичить все деньги, имеющиеся в его ящиках. Впервые WinPot была детектирована в марте 2018 года, тогда вредонос заражал банкоматы популярного производителя.

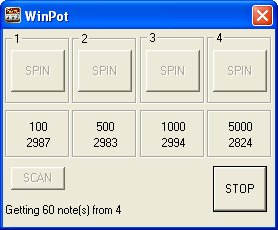
У программы есть интерфейс пользователя, который напоминает слот-машину, он предоставляет визуальное оформление всех ящиков банкомата, которым присвоены номера от 1 до 4.

Также интерфейс содержит для каждого ящика специальную кнопку, которая предназначена для обналичивания денежных средств. Там же есть информация об имеющихся в наличии деньгах и номерах банкнот.

Помимо этого, есть две кнопки: SCAN и STOP. Первая позволяет провести повторное сканирование банкомата, что поможет обновить информацию в интерфейсе. Вторая предназначена для остановки процедуры обналичивания.

«Преступники определенно поработали над интерфейсом этой программы. Они привели его в соответствие со слот-машиной», — говорится в отчете «Лаборатории Касперского».

«Это своего рода отсылка к термину “джекпотинг“, который применяется для описания процедуры обналичивания денежных средств с помощью вредоносной программы».

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru