



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

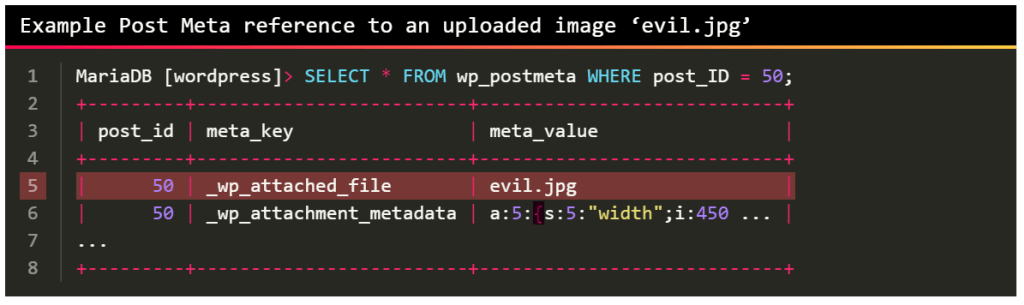
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru