



Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Специалисты антивирусной компании Symantec обнаружили несколько приложений, размещенных в официальном магазине Microsoft Store, которые тайно добывали криптовалюту Monero. При этом пользователь был совершенно не в курсе такого поведения программ.

Нежелательные приложения размещались злоумышленниками в Microsoft Store, они использовали ресурсы процессора скачавших их пользователей для майнинга цифровой валюты. Эксперты Symantec незамедлительно уведомили Microsoft об этих программах, что позволило интернет-гиганту оперативно удалить их из магазина.

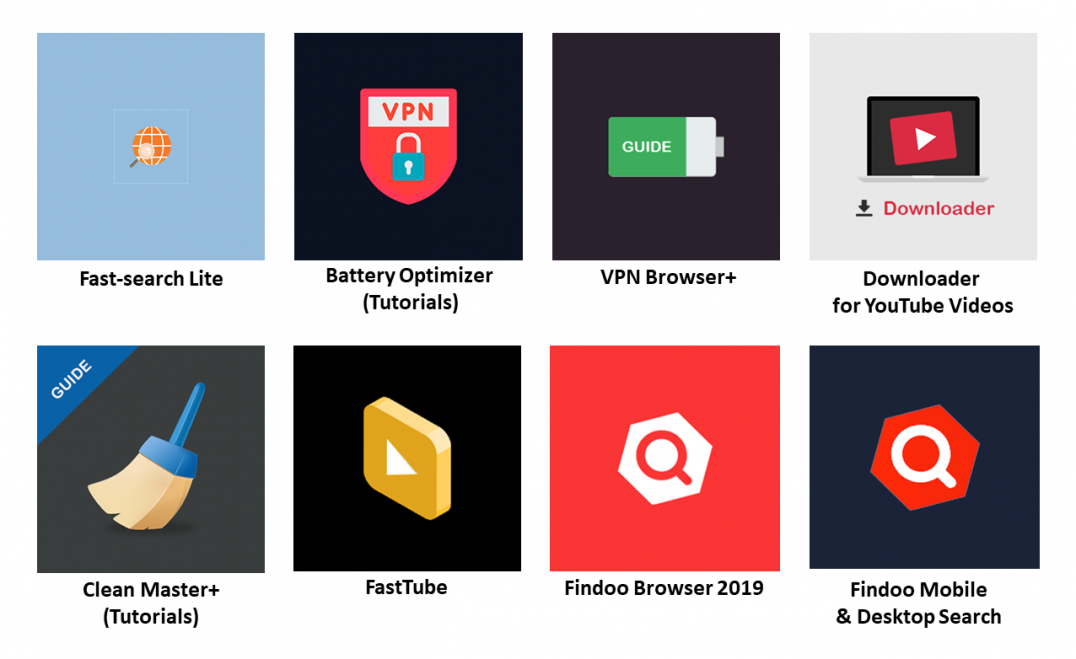
Маскировались скрытые майнеры под самые разные категории программ: оптимизаторы батареи и производительности, поисковики, браузеры, загрузчики для видео. Но разработчиками всех этих приложений были три компании - DigiDream, 1clean и Findoo.

“В общей сложности мы выявили восемь таких приложений. Они были разработаны тремя этими компаниями и демонстрировали одно и то же нежелательное поведение. После проведения небольшого расследования у нас есть основания полагать, что за всеми этими майнерами стоит один человек или группа лиц”, - пишут исследователи Symantec.

Наткнуться на эти программы пользователь мог в списке лучших бесплатных приложений Microsoft Store. Обнаруженные исследователями семплы были предназначены для работы в системе Windows 10.

После загрузки и запуска эти приложения догружали JavaScript-код, предназначенный для майнинга криптовалюты. Это происходило путем вызова Google Tag Manager (GTM) на сервере разработчиков.

После этого скрипт использовал ресурсы процессора жертвы для добычи цифровой валюты, принося таким образом прибыль разработчикам программ. Все приложения были опубликованы в магазине в период с апреля по декабрь 2018 года.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru