



Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Аналитики «СёрчИнформ» провели анонимный опрос российских компаний с целью оценить уровень информационной защиты и подход к вопросам ИБ. В исследовании приняли участие 1024 человека: начальники и сотрудники ИБ-подразделений, эксперты отрасли и руководители организаций из коммерческой (74%), государственной (23,5%) и некоммерческой сфер (3,5%). Исследование затронуло IT, нефтегазовый сектор, промышленность и транспорт, кредитно-финансовую сферу, ритейл, здравоохранение и другие отрасли.

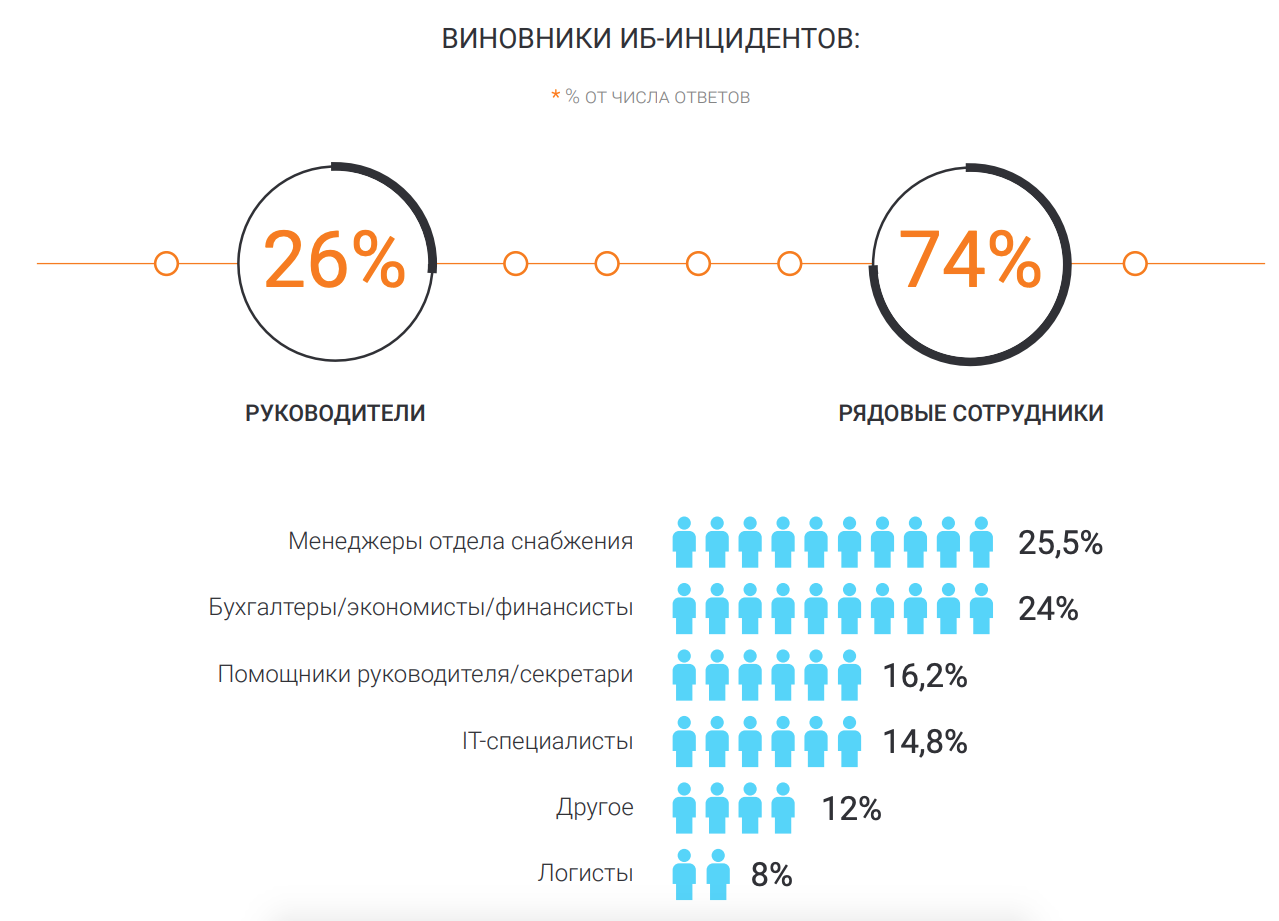
Один из наиболее интересных моментов исследования касается виновников киберинцидентов. Рядовые сотрудники значительно чаще руководителей являются причиной различных ИБ-инцидентов.

Большая часть вины лежит на менеджерах отдела снабжения, второе место держат бухгалтеры, экономисты и финансисты. Далее идут помощники руководителей и секретари, а за ними ИТ-специалисты.

15% российских компаний отметили рост числа внутренних инцидентов. 59% компаний сообщили, что число внутренних инцидентов не изменилось. 26% компаний не смогли ответить на вопрос об изменении числа инцидентов.

«Исследование показывает явное повышение осведомленности бизнеса об ИБ-угрозах. С этой точки зрения неважно, увеличилось или уменьшилось количество ИБ-инцидентов (а оно год от года растет). Важно, что их стали чаще выявлять, это однозначно положительный тренд», — комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

81% российских компаний подписывают с сотрудниками соглашение о неразглашении конфиденциальных данных.

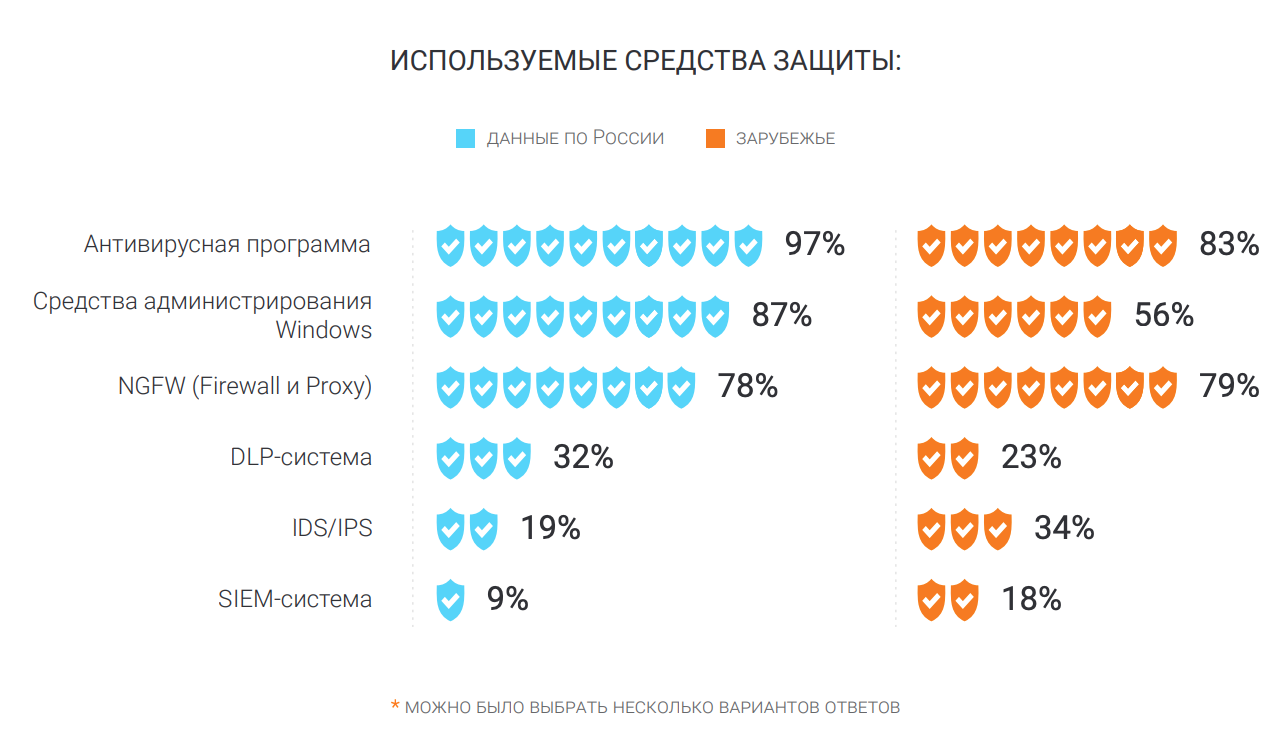
Среди используемых средств защиты чаще всего предприятия используют антивирусную программу (97%), затем средства администрирования Windows (87%), далее NGFW (Firewall и Proxy) (78%).

После этого идут такие средства, как DLP-система (32%), IDS/IPS (19%) и SIEM-система (9%).

С полным исследованием можно ознакомиться по ссылке (PDF).

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru