



Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Менеджеры отдела снабжения чаще других становятся причиной ИБ-инцидентов

Аналитики «СёрчИнформ» провели анонимный опрос российских компаний с целью оценить уровень информационной защиты и подход к вопросам ИБ. В исследовании приняли участие 1024 человека: начальники и сотрудники ИБ-подразделений, эксперты отрасли и руководители организаций из коммерческой (74%), государственной (23,5%) и некоммерческой сфер (3,5%). Исследование затронуло IT, нефтегазовый сектор, промышленность и транспорт, кредитно-финансовую сферу, ритейл, здравоохранение и другие отрасли.

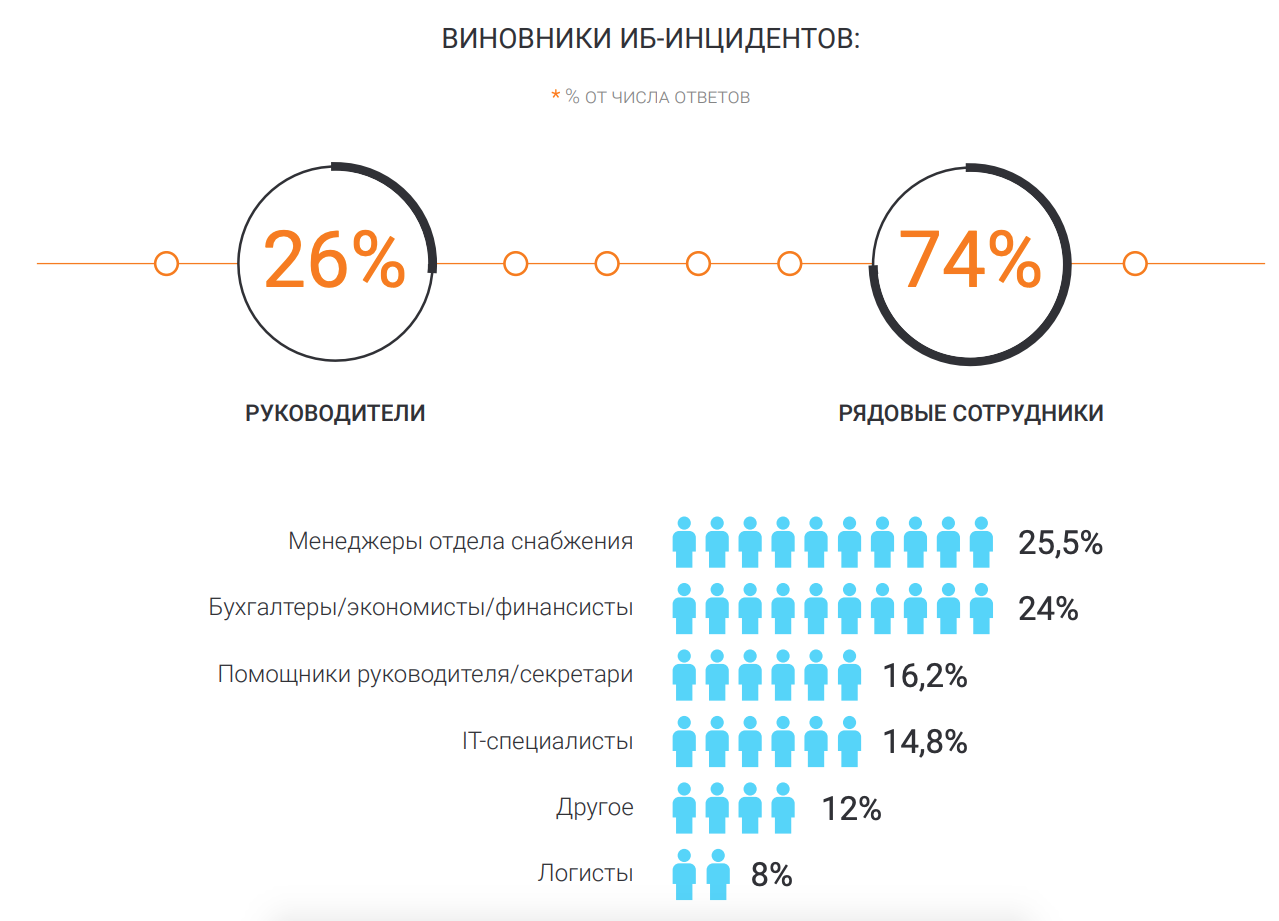
Один из наиболее интересных моментов исследования касается виновников киберинцидентов. Рядовые сотрудники значительно чаще руководителей являются причиной различных ИБ-инцидентов.

Большая часть вины лежит на менеджерах отдела снабжения, второе место держат бухгалтеры, экономисты и финансисты. Далее идут помощники руководителей и секретари, а за ними ИТ-специалисты.

15% российских компаний отметили рост числа внутренних инцидентов. 59% компаний сообщили, что число внутренних инцидентов не изменилось. 26% компаний не смогли ответить на вопрос об изменении числа инцидентов.

«Исследование показывает явное повышение осведомленности бизнеса об ИБ-угрозах. С этой точки зрения неважно, увеличилось или уменьшилось количество ИБ-инцидентов (а оно год от года растет). Важно, что их стали чаще выявлять, это однозначно положительный тренд», — комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

81% российских компаний подписывают с сотрудниками соглашение о неразглашении конфиденциальных данных.

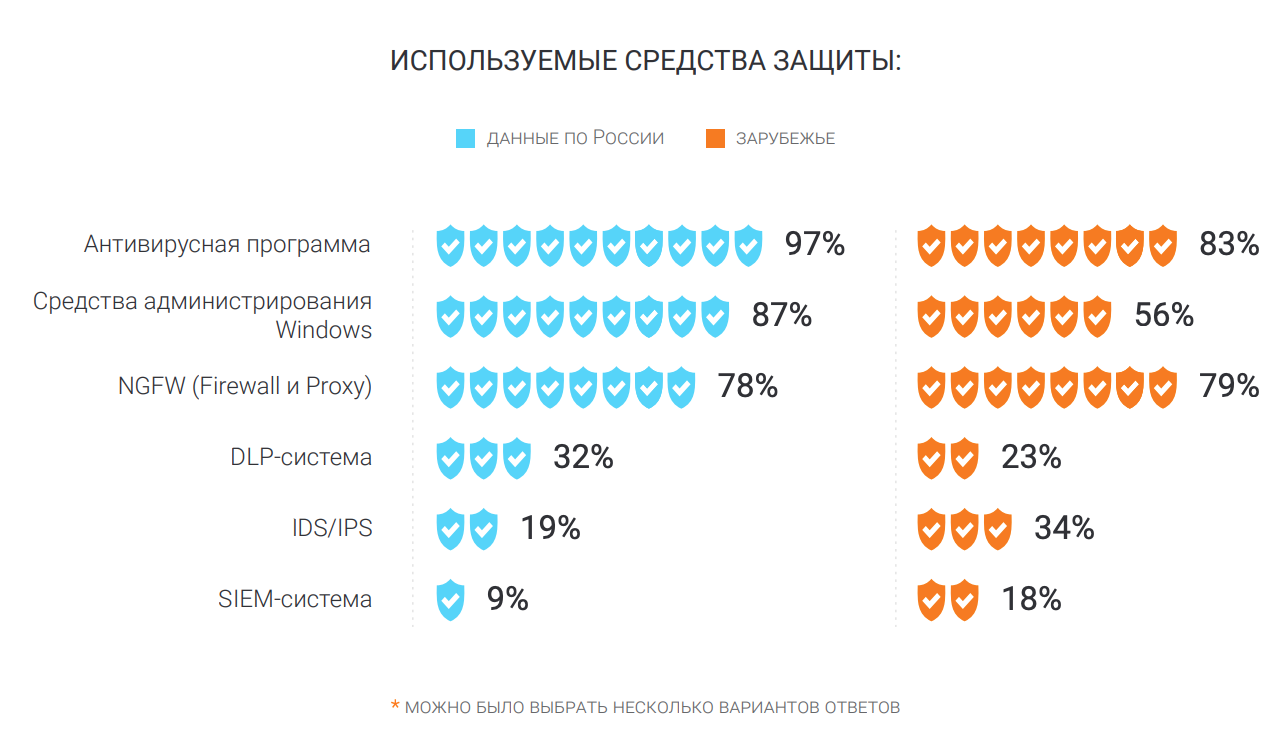
Среди используемых средств защиты чаще всего предприятия используют антивирусную программу (97%), затем средства администрирования Windows (87%), далее NGFW (Firewall и Proxy) (78%).

После этого идут такие средства, как DLP-система (32%), IDS/IPS (19%) и SIEM-система (9%).

С полным исследованием можно ознакомиться по ссылке (PDF).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru