



Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Исследователи обнаружили несколько популярных приложений для iPhone, которые тайком записывают действия на экране смартфона, даже не спрашивая при этом пользователей. Усугубляет ситуацию тот факт, что многие из таких приложений ненароком могут раскрыть конфиденциальную информацию.

Отличились компании Air Canada, Hollister и Expedia, которые разрабатывают приложения, помогающие пользователям путешествовать.

Все дело в том, что разработчики приложений Abercrombie & Fitch, Hotels.com и Singapore Airlines используют технологию «session replay», которую встраивают в свои программы. Именно она позволяет записывать экран устройства.

Обычно такая запись делается в целях анализа поведения пользователя — как именно он пользуется приложением, на что нажимает и прочее. Также этот метод полезен для выявления и устранения различных ошибок, которые возникают в процессе эксплуатации.

Все тщательно снятые скриншоты каждого нажатия отправляются разработчику приложения. По словам авторов таких программ, подобная запись действий пользователя помогает улучшить опыт использования приложений.

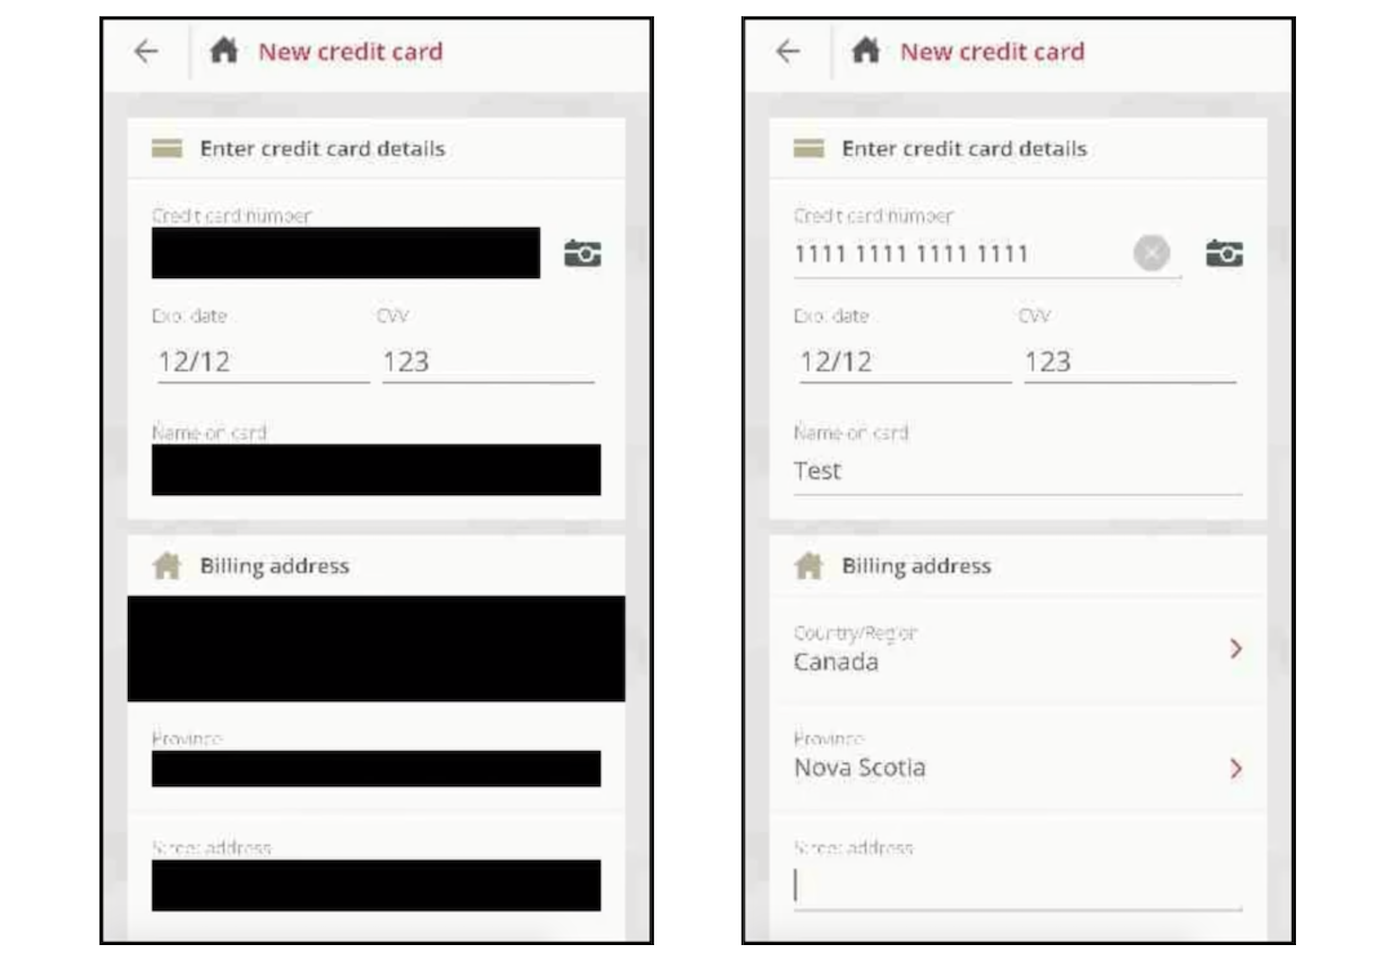
Однако в случае с некоторыми приложениями запись экрана создает дополнительные риски. Эксперты в области безопасности обнаружили, что приложение Air Canada не маскировало должным образом запись экрана.

При отправке таких скриншотов на них можно было обнаружить данные кредитных карт. К слову, буквально несколько недель назад Air Canada призналась, что приложение пострадало от утечки данных — были скомпрометированы 20 000 пользовательских профилей.

Так что пользователям придется соблюдать особую осторожность при работе с такими приложениями. Возможно, лучшим выходом будет вовсе не использовать их.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru