



Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Киберпреступная группировка использует сервис Google Translate для сокрытия домена своего фишингового сайта. Исследователи в области безопасности отметили, что вредоносные электронные письма, в которых используется эта тактика, уже были замечены в реальных атаках.

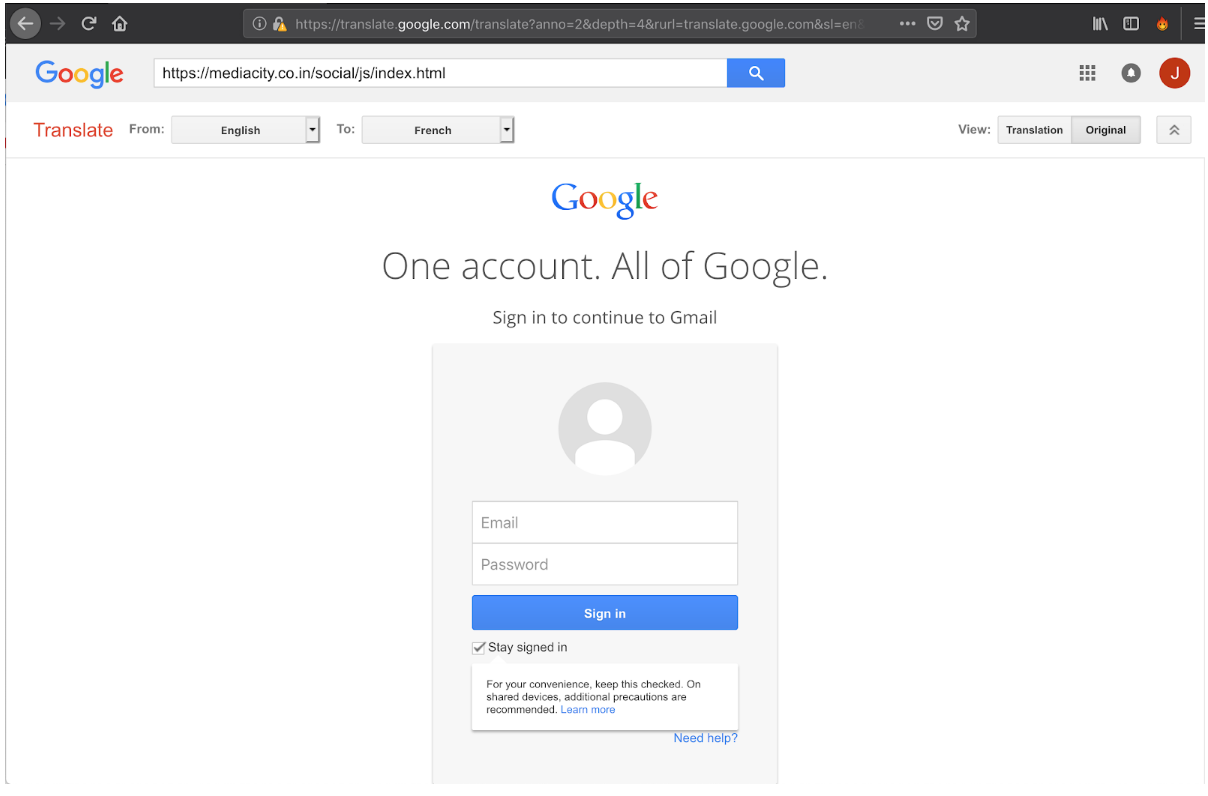
Сам принцип, который используют злоумышленники, крайне прост — вместо прямой ссылки на фишинговый сайт письма содержат URL, который сначала был пропущен через Google Translate. То есть сгенерированную этим сервисом ссылку мошенники используют, чтобы ввести пользователей в заблуждение.

Если пользователь нажмет на такую ссылку в письме, он попадает на страницу Google Translate, где настоящий адрес фишингового сайта будет виден в строке ввода:

Таким образом, злоумышленники загружают фишинговую форму ввода учетных данных через Google Translate. Эта техника не так эффективна в случае с десктопами — множество признаков мошеннических действий запросто выдадут пользователю истинные намерения киберпреступников.

Однако если пользователь получил письмо на мобильное устройство, шансы мошенников значительно возрастают, так как пользователю будет гораздо сложнее идентифицировать фишинг. Как сообщают исследователи Akamai, обнаружившие данную кампанию, злоумышленники пытаются выкрасть учетные данные от аккаунтов Google и Facebook.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru