



Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Киберпреступная группировка использует сервис Google Translate для сокрытия домена своего фишингового сайта. Исследователи в области безопасности отметили, что вредоносные электронные письма, в которых используется эта тактика, уже были замечены в реальных атаках.

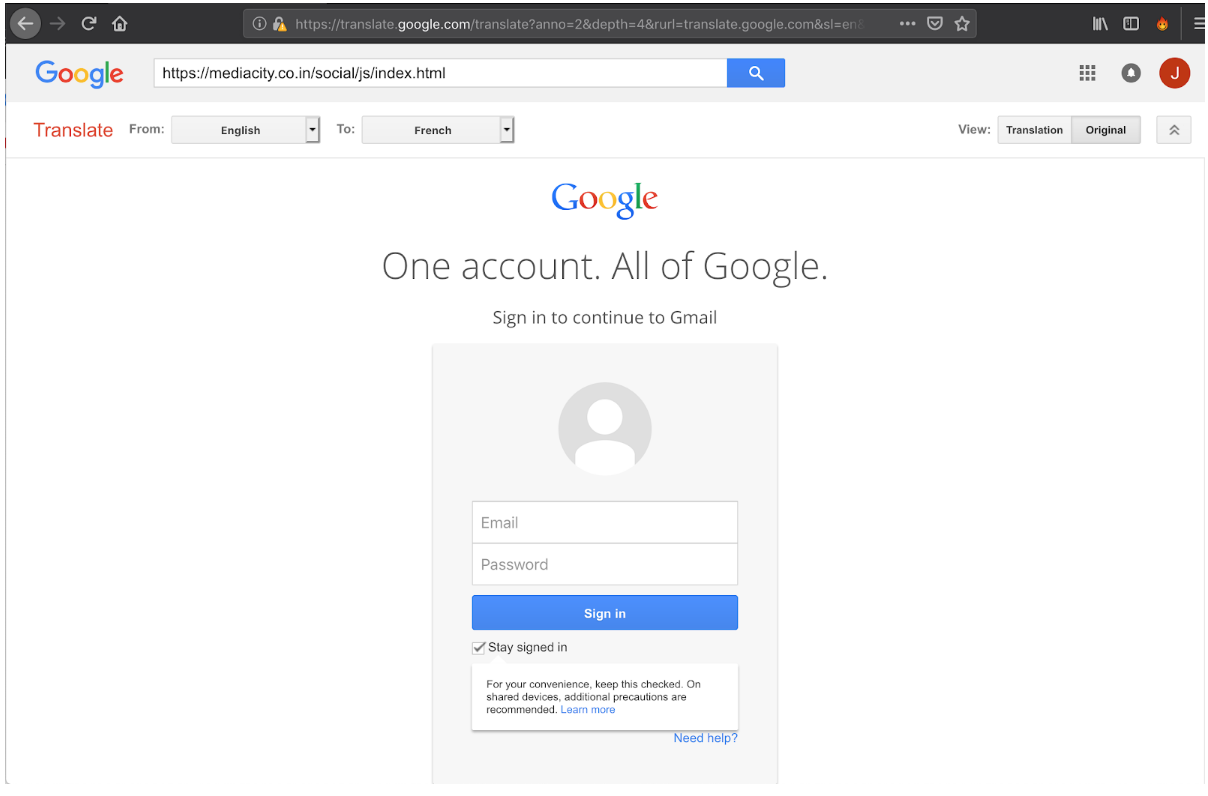
Сам принцип, который используют злоумышленники, крайне прост — вместо прямой ссылки на фишинговый сайт письма содержат URL, который сначала был пропущен через Google Translate. То есть сгенерированную этим сервисом ссылку мошенники используют, чтобы ввести пользователей в заблуждение.

Если пользователь нажмет на такую ссылку в письме, он попадает на страницу Google Translate, где настоящий адрес фишингового сайта будет виден в строке ввода:

Таким образом, злоумышленники загружают фишинговую форму ввода учетных данных через Google Translate. Эта техника не так эффективна в случае с десктопами — множество признаков мошеннических действий запросто выдадут пользователю истинные намерения киберпреступников.

Однако если пользователь получил письмо на мобильное устройство, шансы мошенников значительно возрастают, так как пользователю будет гораздо сложнее идентифицировать фишинг. Как сообщают исследователи Akamai, обнаружившие данную кампанию, злоумышленники пытаются выкрасть учетные данные от аккаунтов Google и Facebook.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru