



Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Киберпреступная группировка использует сервис Google Translate для сокрытия домена своего фишингового сайта. Исследователи в области безопасности отметили, что вредоносные электронные письма, в которых используется эта тактика, уже были замечены в реальных атаках.

Сам принцип, который используют злоумышленники, крайне прост — вместо прямой ссылки на фишинговый сайт письма содержат URL, который сначала был пропущен через Google Translate. То есть сгенерированную этим сервисом ссылку мошенники используют, чтобы ввести пользователей в заблуждение.

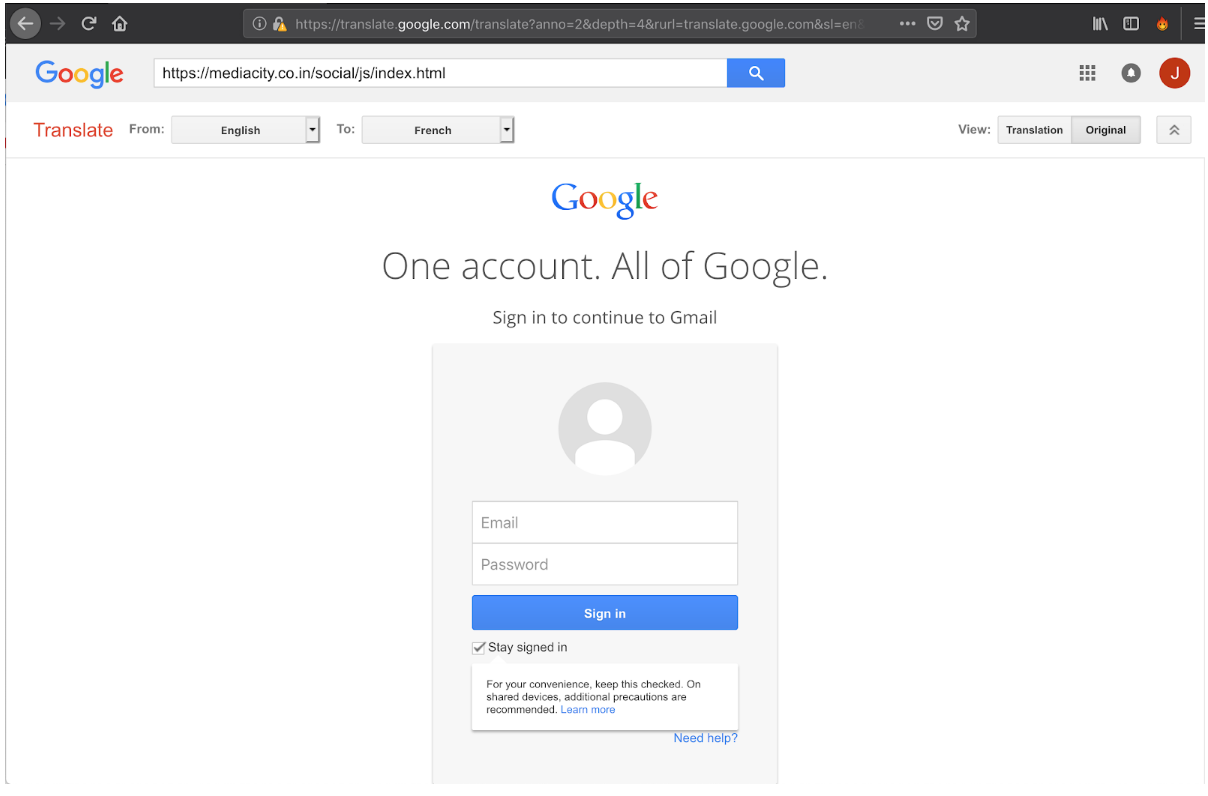
Если пользователь нажмет на такую ссылку в письме, он попадает на страницу Google Translate, где настоящий адрес фишингового сайта будет виден в строке ввода:

Таким образом, злоумышленники загружают фишинговую форму ввода учетных данных через Google Translate. Эта техника не так эффективна в случае с десктопами — множество признаков мошеннических действий запросто выдадут пользователю истинные намерения киберпреступников.

Однако если пользователь получил письмо на мобильное устройство, шансы мошенников значительно возрастают, так как пользователю будет гораздо сложнее идентифицировать фишинг. Как сообщают исследователи Akamai, обнаружившие данную кампанию, злоумышленники пытаются выкрасть учетные данные от аккаунтов Google и Facebook.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru