



Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Компания Zecurion, ведущий российский вендор средств защиты информации, выпустила девятую версию DLP-системы с обширным списком новых возможностей, повышающих скорость ежедневной работы офицеров ИБ и существенно упрощающих внедрение и обслуживание системы в средних и крупных организациях.

Одно из основных нововведений девятой версии – модуль контроля приложений. Офицер ИБ с помощью политик может разрешать или блокировать доступ конкретного пользователя или группы к определённым программам. В Zecurion DLP 9.0 предустановлено 11 категорий приложений, а также есть возможность добавлять и редактировать собственные категории. Система фиксирует запуск разрешённых приложений, формирует отчёты о попытках открытия запрещённых и уведомляет об этом офицера ИБ.

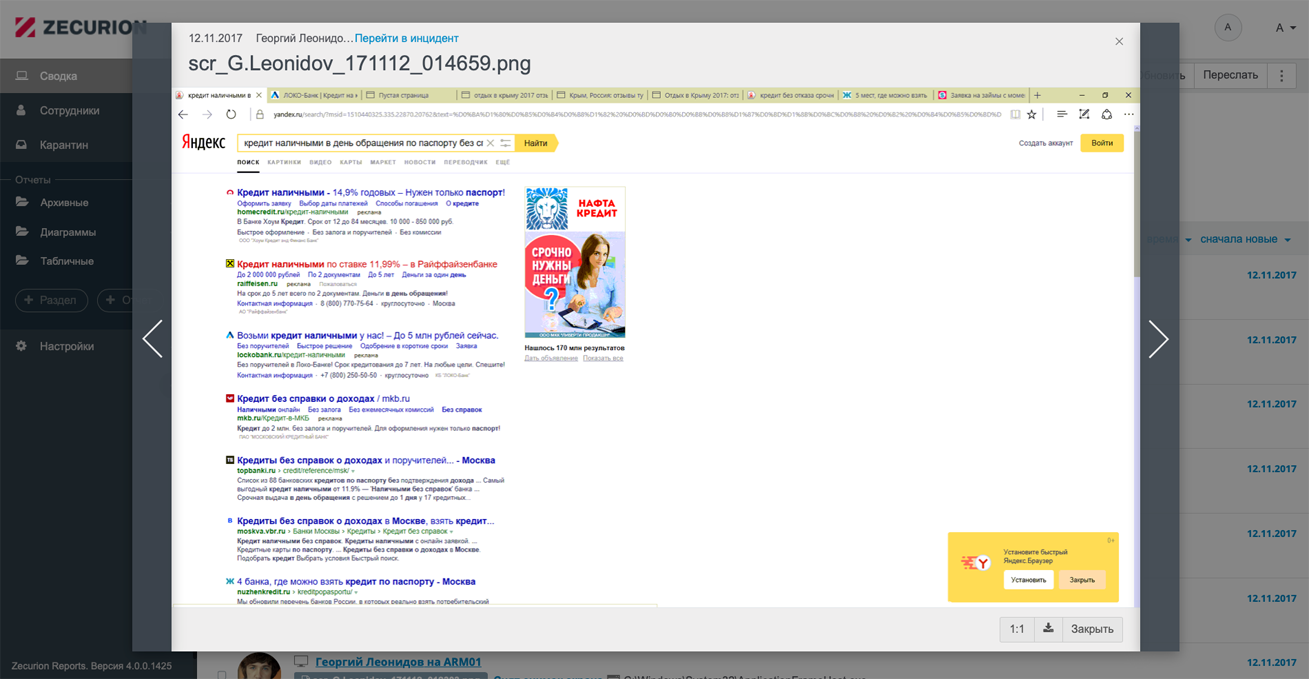
Стало удобнее просматривать информацию о действиях сотрудников. Zecurion DLP 9.0 позволяет выгружать скриншоты из архива в формате видеофайлов или просматривать их в режиме слайд-шоу прямо из веб-консоли.

В Zecurion DLP 9.0 появился новый компонент — сервер установки. С помощью него администратор системы может самостоятельно управлять установкой, обновлением и обслуживанием агентов Zecurion DLP без привлечения ИТ-департамента и использования групповых политик домена или других решений.

«В этой версии мы сделали упор на удобство управления системой. В частности, серьёзно оптимизировали работу в крупных корпоративных сетях с сотнями тысяч пользователей. Девятая версия на порядок быстрее работает с большими объёмами данных Active Directory и без задержек выгружает до 1 млн объектов, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Также мы точечно обновили веб-интерфейс. Расширили возможности рабочей среды офицера ИБ, сделали табличный вид отчётов с удобной сортировкой и быстрыми фильтрами. В карточках сотрудников добавили опцию комментария и статусы пользователей. Эти и другие улучшения в 9.0 позволят офицерам ИБ быстрее и комфортнее выполнять повседневную работу».

В качестве дополнительных возможностей в Zecurion DLP 9.0 расширена поддержка российской СУБД Postgres Pro, добавлен импорт дополнительной информации о пользователях из Microsoft Active Directory и возможность выгрузки инцидентов в HTML-формате. В веб-интерфейсе добавлены новые типы отчётов и графиков, например, табличный отчёт с возможностью оперативной фильтрации и поиска по большому количеству инцидентов (до 100 тыс.). Внесён ряд изменений для более глубокой интеграции с Zecurion SWG 2.0 и PAM 2.0.

Также в версии 9.0 предусмотрено отдельное iPad-приложение для управления системой и просмотра отчётности, которое обеспечивает более удобное взаимодействие с DLP администраторов и бизнес-пользователей.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru