



Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Компания Zecurion, ведущий российский вендор средств защиты информации, выпустила девятую версию DLP-системы с обширным списком новых возможностей, повышающих скорость ежедневной работы офицеров ИБ и существенно упрощающих внедрение и обслуживание системы в средних и крупных организациях.

Одно из основных нововведений девятой версии – модуль контроля приложений. Офицер ИБ с помощью политик может разрешать или блокировать доступ конкретного пользователя или группы к определённым программам. В Zecurion DLP 9.0 предустановлено 11 категорий приложений, а также есть возможность добавлять и редактировать собственные категории. Система фиксирует запуск разрешённых приложений, формирует отчёты о попытках открытия запрещённых и уведомляет об этом офицера ИБ.

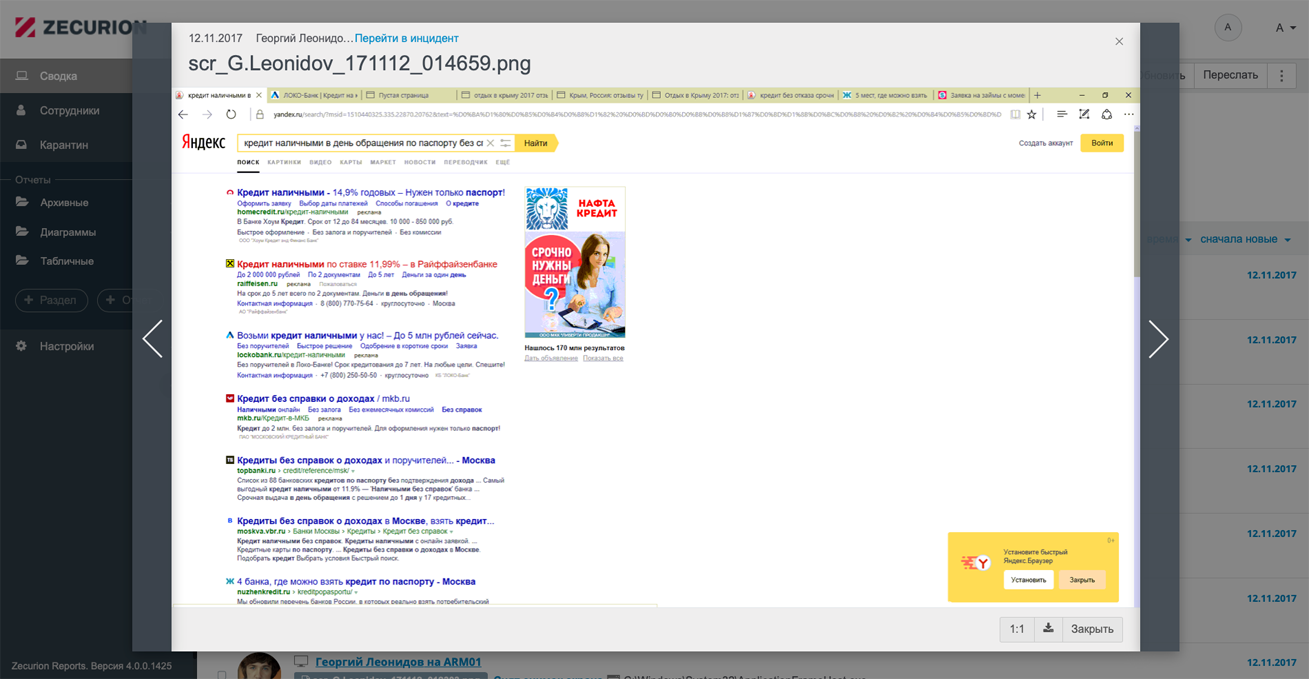
Стало удобнее просматривать информацию о действиях сотрудников. Zecurion DLP 9.0 позволяет выгружать скриншоты из архива в формате видеофайлов или просматривать их в режиме слайд-шоу прямо из веб-консоли.

В Zecurion DLP 9.0 появился новый компонент — сервер установки. С помощью него администратор системы может самостоятельно управлять установкой, обновлением и обслуживанием агентов Zecurion DLP без привлечения ИТ-департамента и использования групповых политик домена или других решений.

«В этой версии мы сделали упор на удобство управления системой. В частности, серьёзно оптимизировали работу в крупных корпоративных сетях с сотнями тысяч пользователей. Девятая версия на порядок быстрее работает с большими объёмами данных Active Directory и без задержек выгружает до 1 млн объектов, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Также мы точечно обновили веб-интерфейс. Расширили возможности рабочей среды офицера ИБ, сделали табличный вид отчётов с удобной сортировкой и быстрыми фильтрами. В карточках сотрудников добавили опцию комментария и статусы пользователей. Эти и другие улучшения в 9.0 позволят офицерам ИБ быстрее и комфортнее выполнять повседневную работу».

В качестве дополнительных возможностей в Zecurion DLP 9.0 расширена поддержка российской СУБД Postgres Pro, добавлен импорт дополнительной информации о пользователях из Microsoft Active Directory и возможность выгрузки инцидентов в HTML-формате. В веб-интерфейсе добавлены новые типы отчётов и графиков, например, табличный отчёт с возможностью оперативной фильтрации и поиска по большому количеству инцидентов (до 100 тыс.). Внесён ряд изменений для более глубокой интеграции с Zecurion SWG 2.0 и PAM 2.0.

Также в версии 9.0 предусмотрено отдельное iPad-приложение для управления системой и просмотра отчётности, которое обеспечивает более удобное взаимодействие с DLP администраторов и бизнес-пользователей.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru