



Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

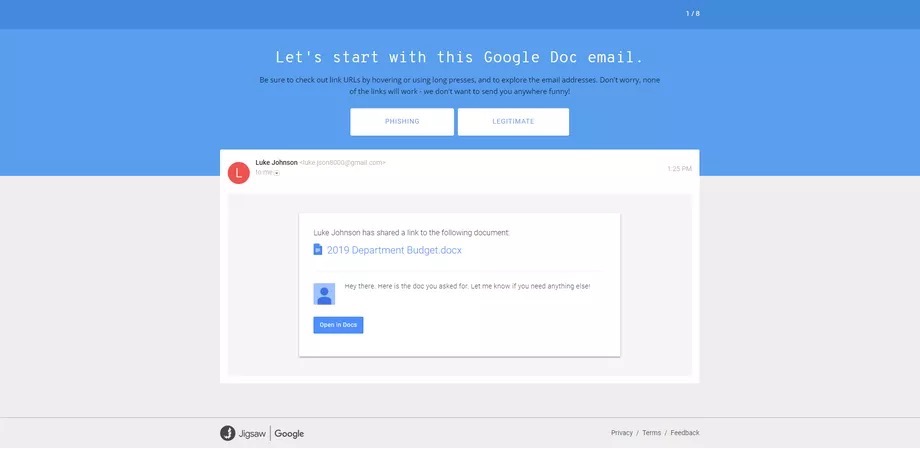
Созданный Google бизнес-инкубатор Jigsaw вчера опубликовал опрос, который поможет понять, насколько пользователи в состоянии отличить фишинговые письма от легитимных. В ходе этого опроса пользователям предоставляется ряд электронных писем, в которых необходимо найти отличительные черты фишинга.

«Безусловно, фишинг является наиболее распространенной формой кибератак. На сегодняшний день один процент всех отправляемых писем — фишинговые», — говорится в блоге Jigsaw.

В опросе содержатся 8 примеров, на которых Google тестирует знания пользователей. Некоторые из этих писем вполне безобидны, однако среди них также спрятаны и злонамеренные фишинговые.

Многие примеры вредоносных писем вполне реальны — они были взяты в ходе настоящих киберпреступных кампаний. Например, что-то было позаимствовано из массовых фишинговых рассылок, которыми атаковали пользователей Google Doc в 2017 году.

Еще часть была взята у российских хакеров, которые отправляли письма представителю предвыборной кампании Хиллари Клинтон.

Ценность данного опроса также заключается в том, что Google в случае каждого письма объясняет, как отличить признаки фишингового письма.

Для желающих пройти тест ссылка: https://phishingquiz.withgoogle.com/

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru