



Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

Опрос Google поможет понять, отличаете ли вы фишинг от нормальных писем

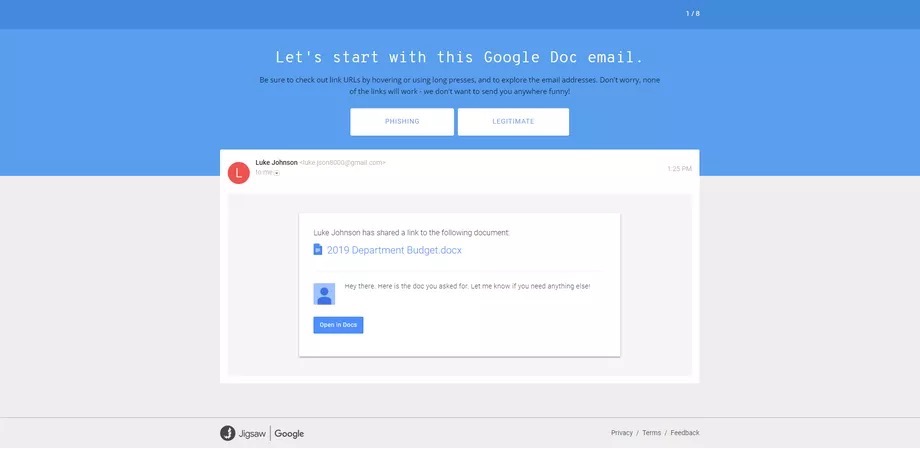
Созданный Google бизнес-инкубатор Jigsaw вчера опубликовал опрос, который поможет понять, насколько пользователи в состоянии отличить фишинговые письма от легитимных. В ходе этого опроса пользователям предоставляется ряд электронных писем, в которых необходимо найти отличительные черты фишинга.

«Безусловно, фишинг является наиболее распространенной формой кибератак. На сегодняшний день один процент всех отправляемых писем — фишинговые», — говорится в блоге Jigsaw.

В опросе содержатся 8 примеров, на которых Google тестирует знания пользователей. Некоторые из этих писем вполне безобидны, однако среди них также спрятаны и злонамеренные фишинговые.

Многие примеры вредоносных писем вполне реальны — они были взяты в ходе настоящих киберпреступных кампаний. Например, что-то было позаимствовано из массовых фишинговых рассылок, которыми атаковали пользователей Google Doc в 2017 году.

Еще часть была взята у российских хакеров, которые отправляли письма представителю предвыборной кампании Хиллари Клинтон.

Ценность данного опроса также заключается в том, что Google в случае каждого письма объясняет, как отличить признаки фишингового письма.

Для желающих пройти тест ссылка: https://phishingquiz.withgoogle.com/

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru