



Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Похищающий данные криптокошельков зловред AZORult маскируется под виджет

Специалисты антивирусной компании «Доктор Веб» сообщают о новой вредоносной программе, которая загружает на компьютер пользователей зловред, известный как AZORult. Цель AZORult — похищать пароли владельцев криптокошельков.

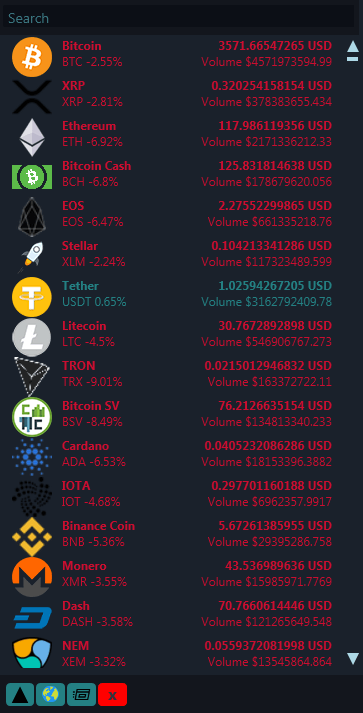
По словам экспертов, первые упоминания вредоноса, ворующего данные от криптовалютных кошельков, появились осенью 2018 года. Именно тогда в различных тематических сообществах были замечены предложения установить специальную программу для отслеживания курса цифровых валют.

Программу рекламировали как многофункциональный полезный виджет, который показывает актуальную информацию о курсе криптовалют. И действительно — программа полностью отвечала заявленному, даже цифровая подпись была.

Однако за безобидными возможностями также скрывался и вредоносный потенциал.

«При установке программа скачивает, компилирует и исполняет исходный код, загруженный с личного аккаунта разработчика на Github. После чего он загружает Trojan.PWS.Stealer.24943, известного также как AZORult. Этот троянец используется для кражи личных данных, включая пароли от кошельков криптовалют», — пишут исследователи «Доктор Веб».

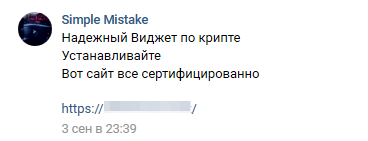
Судя по всему, злоумышленники ориентируются на российских, польских и английских пользователей, так как именно на этих языках встречались предложения загрузить виджет. Например, для русскоязычной публики предложения загрузить вредоносную программу встречались в группах майнеров криптовалют в соцсети «ВКонтакте».

Специалисты подчеркивают, что злонамеренная программа доступна и по сей день, найти ее можно на разных файлообменниках и даже на Github.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru