



8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

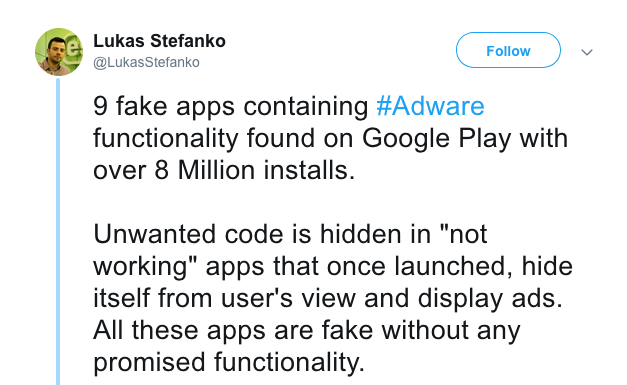
Лукас Стефанко, исследователь в области безопасности из компании ESET, на днях обнаружил очередную порцию Android-приложений, спамящих пользователей нежелательной рекламой. Всего таких приложений эксперт насчитал 9, их установили в общей сумме 8 миллионов пользователей по всему миру.

Одна из программ — «Remote control for TV and home electronics» — оказалась наиболее популярной, ее установили более 5 миллионов юзеров. По словам Стефанко, ни одно из этих приложений не способно обеспечить заявленный функционал.

Основная задача этих программ — отобразить пользователю максимальное количество рекламных объявлений. Стоит отметить, что разработчиком всех 9 приложений является человек под псевдонимом Tools4TV. Tools4TV занимается разработкой Android-приложений с 2015 года.

Чуть больше подробностей Стефанко пролил в своем аккаунте Twitter, где он пишет следующее:

«Код, отвечающий за нежелательные действия, стартует вместе с запуском приложения. Он старается скрыть свое присутствие от пользователя, параллельно отображая ему рекламные объявления. Все эти приложения являются максимально фейковыми — заявленные возможности не реализуются ни в каком формате».

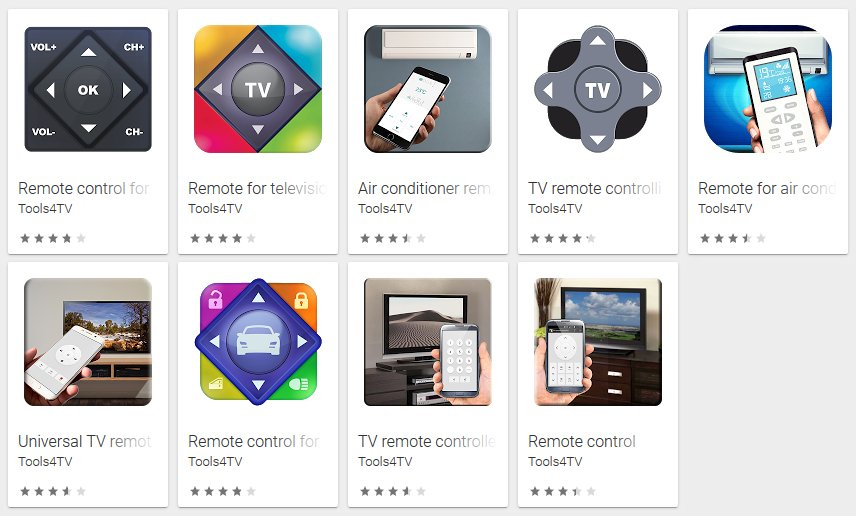
Список этих приложений выглядит так:

  • Remote control
  • 
TV remote controller

  • TV remote controlling

  • Remote for Air conditioner

  • Remote for television for free
  • 
Air conditioner remote control
  • 
Universal TV remote controller

  • Remote control for the car (prank)

  • Remote control for TV and home electronics

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru