



Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих пользователей популярного социального сайта Reddit оказались заблокированы за нетипичное поведение, которое могло свидетельствовать о том, что неизвестные лица получили неправомерный доступ к этим учетным записям. Команда безопасности Reddit пообещала в ближайшие часы предоставить пользователям возможность сбросить свои пароли.

Под «необычной активностью» команда Reddit подразумевает атаки с подбором учетных данных, в ходе которых злоумышленники пытались использовать знаменитую пагубную привычку многих пользователей — использовать одинаковые пароли на многих сайтах и онлайн-сервисах.

Однако некоторых пользователей такое объяснение не удовлетворило — они заявили, что используют для Reddit уникальную связку «логин-пароль», а их учетные данные устойчивы ко взлому.

Один из участников платформы предложил проверить на просторах Сети информацию об утечке учетных данных пользователей Reddit. Некоторые пользователи даже проводили параллель между этим инцидентом и крупнейшей утечкой данных 50 миллионов пользователей Facebook.

Были и другие мнения. Некоторые юзеры, использовав функцию логирования активности своих аккаунтов, обнаружили, что в их учетные записи производились входы из разных стран: Италии, Бразилии, Бангладеша и Тайланда.

На данный момент непонятно, сколько именно аккаунтов затронуто данным инцидентом, однако администратор ресурса под ником Sporkicide заявил о «большом количестве учетных записей».

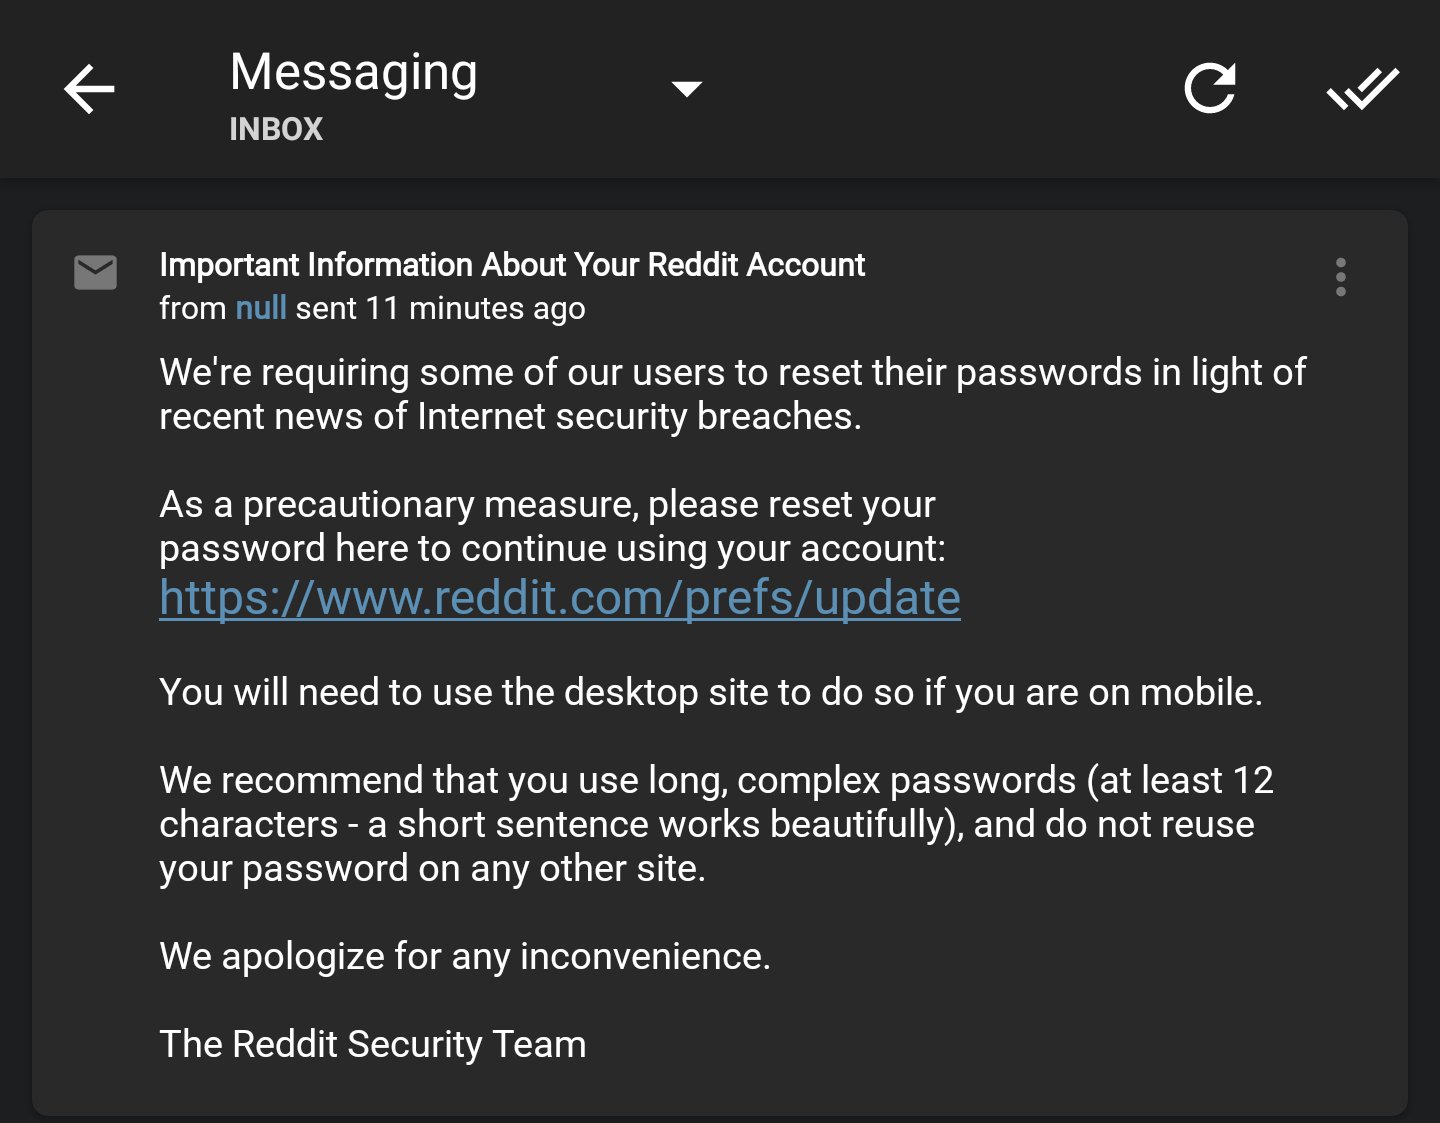
По словам пользователей, они получили от Reddit уведомление о нарушении правил сайта следующего вида:

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru