



Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

На общей волне скандалов, связанных с сомнительным использованием персональных данных пользователей со стороны социальной сети Facebook, некоторые юзеры смартфонов Samsung обратили внимание на то, что удалить одноименное приложение со своих устройств они не могут.

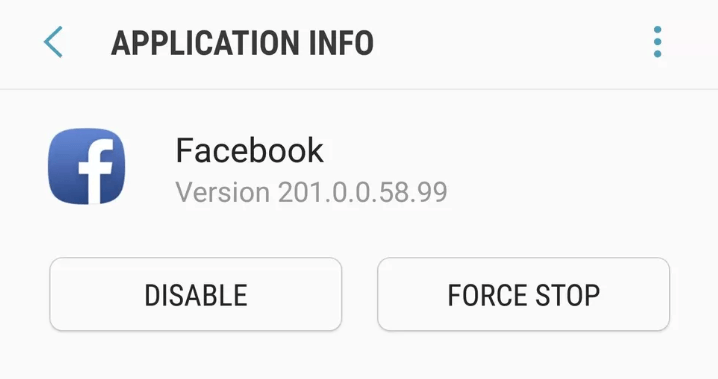
Свое недовольство пользователи стали выражать на разных форумах, одним из которых был Android Central. В частности, отмечается невозможность именно деинсталляции приложения Facebook, при этом можно отключить программу.

На предоставленных юзерами скриншотах видно, что у них имеются две опции: «отключить» и «принудительно остановить». Обычно, как утверждают пользователи, на месте опции «отключить» присутствует опция «удалить».

Помимо этого, на смартфонах Samsung также есть «родные» приложения, завязанные на Facebook, пишет издательство Frossbytes. Одним из таких приложений является Samsung Mobile, которое запрашивает информацию о ваших друзьях на Facebook.

Официальные представители Facebook и Samsung заверили пользователей, что так называемое «отключение» приложения Facebook равнозначно его удалению с устройства.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru