



Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

На общей волне скандалов, связанных с сомнительным использованием персональных данных пользователей со стороны социальной сети Facebook, некоторые юзеры смартфонов Samsung обратили внимание на то, что удалить одноименное приложение со своих устройств они не могут.

Свое недовольство пользователи стали выражать на разных форумах, одним из которых был Android Central. В частности, отмечается невозможность именно деинсталляции приложения Facebook, при этом можно отключить программу.

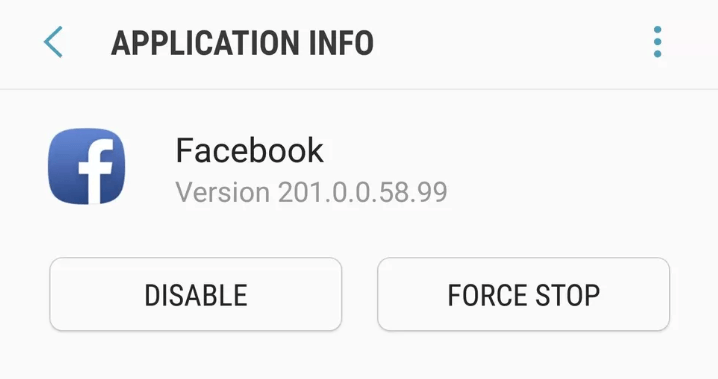
На предоставленных юзерами скриншотах видно, что у них имеются две опции: «отключить» и «принудительно остановить». Обычно, как утверждают пользователи, на месте опции «отключить» присутствует опция «удалить».

Помимо этого, на смартфонах Samsung также есть «родные» приложения, завязанные на Facebook, пишет издательство Frossbytes. Одним из таких приложений является Samsung Mobile, которое запрашивает информацию о ваших друзьях на Facebook.

Официальные представители Facebook и Samsung заверили пользователей, что так называемое «отключение» приложения Facebook равнозначно его удалению с устройства.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru