



Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft работает над обновлением Windows 10, в котором планируется реализовать множество нововведений, а также улучшить безопасность операционной системы. Предварительно релиз этого обновления назначен на весну следующего года. Эксперты поделились некоторыми функциями безопасности, которые им удалось найти в предварительных версиях обновления 19H1.

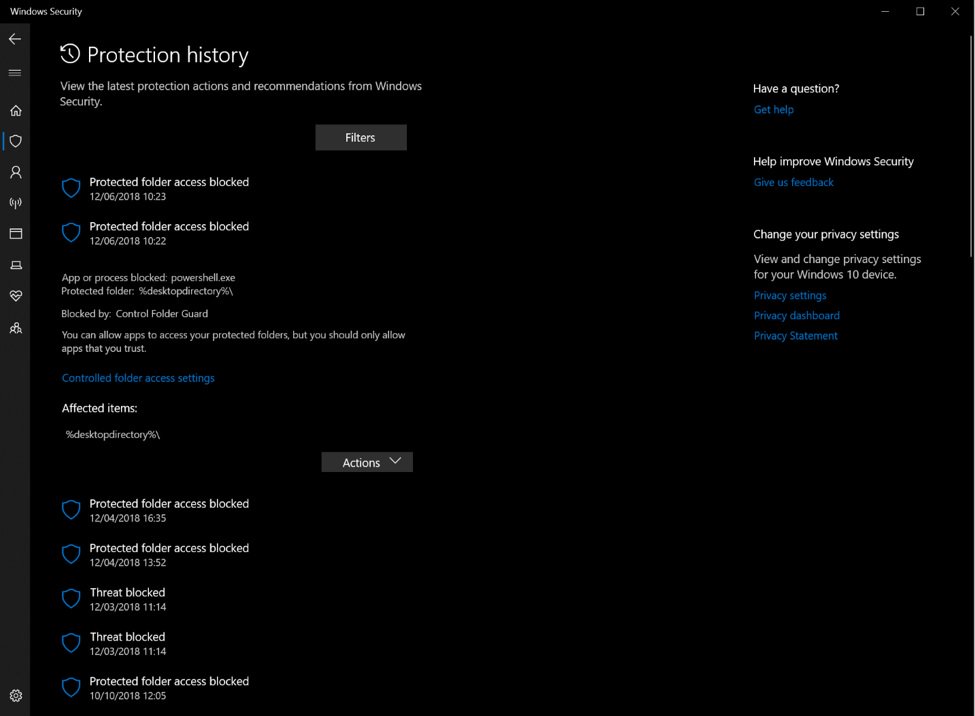
Изменения претерпела страница Protection History в приложении Windows Security — теперь она показывает больше информации, чем просто сведения о найденных в системе вредоносных программах.

Помимо стандартных детектов Защитника Windows, на этой странице теперь можно будет найти детализированную информацию об угрозах безопасности, а также о действиях, которые можно предпринять в каждом конкретном случае обнаружения вредоносов.

Благодаря такому подходу пользователи смогут узнать больше о киберугрозах и о тех действиях, которые необходимо предпринять для защиты своего компьютера.

Также в приложении Windows Security теперь будет доступна настройка под названием Tamper Protection, ее можно найти по адресу Windows Security > Virus & Threat Protection > Virus & Threat Protection Settings.

Если вы активируете эту функцию, в операционной системе будет задействована дополнительная защита от изменения настроек безопасности.

Есть основания полагать, что пользователи смогут опробовать эти нововведения уже весной 2019 года.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru