



Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

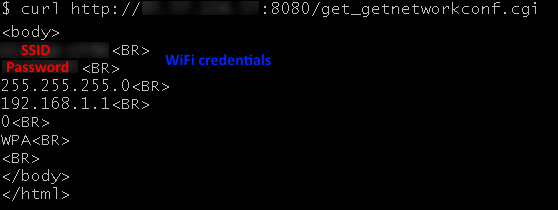
Производимые компанией Orange ADSL-модемы LiveBox затрагивает серьезная уязвимость, позволяющая атакующему получить идентификатор SSID и пароль Wi-Fi в виде простого текста. О проблеме сообщил сооснователь Bad Packets Трой Мурш.

Все началось с того, что ханипот (Honeypot) Bad Packets зафиксировал многочисленные сканирования, нацеленные на устройства Orange. Чуть позже, проанализировав ситуацию, Мурш пришел к выводу, что проблемные модемы сливают важные данные доступа.

Исследователь использовал специальный поисковик Shodan, чтобы составить список устройств LiveBox, которые видны из Сети. Оказалось, что 19 490 из них раскрывали важную информацию в виде простого текста.

Для этого было достаточно одного GET-запроса — /get_getnetworkconf.cgi.

В своем блоге Мурш подчеркивает, что владельцы уязвимых устройств от Orange используют одинаковые пароли для доступа к панели конфигурации и для беспроводной сети. Также эксперт отметил частые случаи использования учетных данных по умолчанию — admin/admin.

Этот вектор могут использовать злоумышленники для удаленной компрометации уязвимых девайсов. По словам Мурша, большинство проблемных устройств находилось в сети Orange Espana (AS12479).

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru