



Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

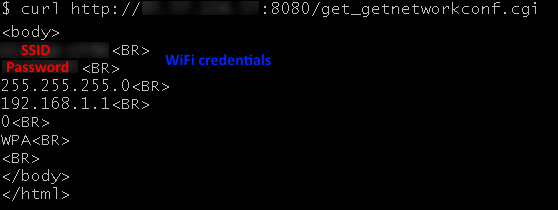
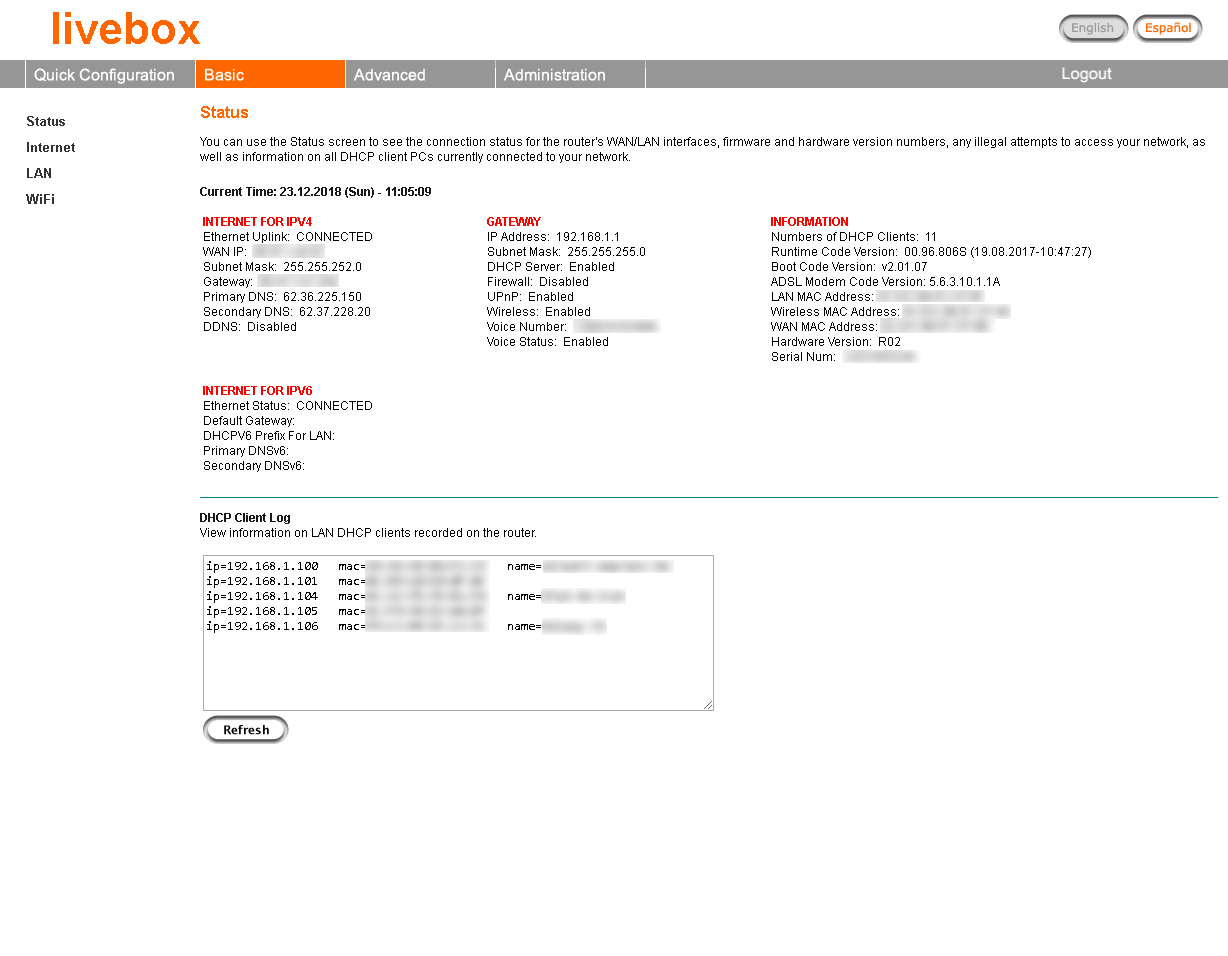
Производимые компанией Orange ADSL-модемы LiveBox затрагивает серьезная уязвимость, позволяющая атакующему получить идентификатор SSID и пароль Wi-Fi в виде простого текста. О проблеме сообщил сооснователь Bad Packets Трой Мурш.

Все началось с того, что ханипот (Honeypot) Bad Packets зафиксировал многочисленные сканирования, нацеленные на устройства Orange. Чуть позже, проанализировав ситуацию, Мурш пришел к выводу, что проблемные модемы сливают важные данные доступа.

Исследователь использовал специальный поисковик Shodan, чтобы составить список устройств LiveBox, которые видны из Сети. Оказалось, что 19 490 из них раскрывали важную информацию в виде простого текста.

Для этого было достаточно одного GET-запроса — /get_getnetworkconf.cgi.

В своем блоге Мурш подчеркивает, что владельцы уязвимых устройств от Orange используют одинаковые пароли для доступа к панели конфигурации и для беспроводной сети. Также эксперт отметил частые случаи использования учетных данных по умолчанию — admin/admin.

Этот вектор могут использовать злоумышленники для удаленной компрометации уязвимых девайсов. По словам Мурша, большинство проблемных устройств находилось в сети Orange Espana (AS12479).

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru