



Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Британский исследователь в области кибербезопасности рассказал об уязвимости социальной платформы Twitter. Брешь позволяла злоумышленникам отправлять твиты, посылать личные сообщения, публиковать картинки и видео от имени любого пользователя. Более того, зная, как использовать эту уязвимость, атакующий мог отключить настройки безопасности аккаунта.

По словам Ричарда Де Вера из Antisocial Engineer, он смог обнаружить способ эксплуатации уязвимости за считанные минуты.

«Эксплуатация не требует какого-то серьезного процесса взлома. Уязвимость представляет собой всего лишь логическую ошибку в коде», — говорит эксперт.

В итоге уязвимость затрагивала любую учетную запись, к которой был привязан номер телефона. Зная этот номер, атакующий мог публиковать твиты, ретвитить, отправлять личные сообщения или публиковать медиаматериалы.

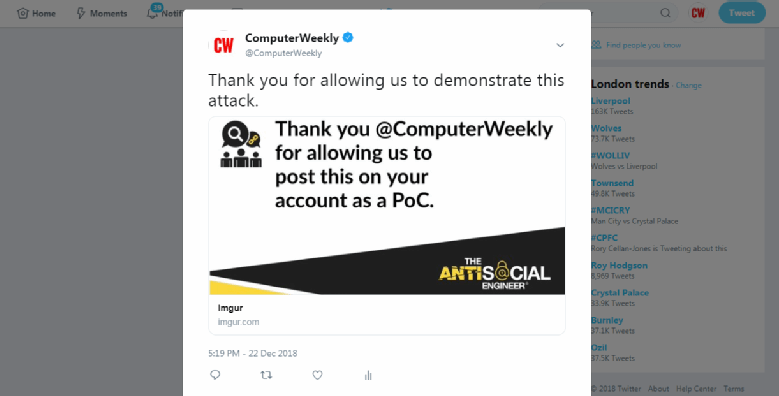
По словам Де Вера, злоумышленник мог даже отключить двухфакторную аутентификацию. Эксперт продемонстрировал брешь в действии, опубликовав твит от имени учетной записи издания Computer Weekly:

Специалист передал детали об уязвимости в HackerOne (компания, занимающаяся сообщениями о проблемах безопасности). Исследователь подчеркнул, что его не интересует вознаграждение.

На прошлой неделе мы писали, что Twitter сообщил об утечке данных, за которой стоят спонсируемые государством киберпреступники.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru