



Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Научные работники из Британии и Китая разработали новый алгоритм машинного обучения, который способен взломать текстовые версии CAPTCHA гораздо быстрее и более точно, нежели все известные до этого времени методы.

В разработке принимали участие специалисты Ланкастерского университета, китайского университета Northwest и Пекинского университета.

Специалисты сообщают, что новый алгоритм основан на генеративно-состязательной сети (Generative adversarial network, сокращённо GAN), что подразумевает комбинацию из двух нейронных сетей, одна из которых (сеть G) генерирует образцы,а другая (сеть D) старается отличить правильные («подлинные») образцы от неправильных.

У GAN имеется существенное преимущество перед другими алгоритмами — ему требуется куда меньший стартовый набор данных. Этого удается достичь благодаря так называемому «генеративному» (или производственному) компоненту, который производит похожие образцы данных.

По результативности такой подход можно сравнить с тем, как если бы алгоритм обучали с помощью миллионов данных.

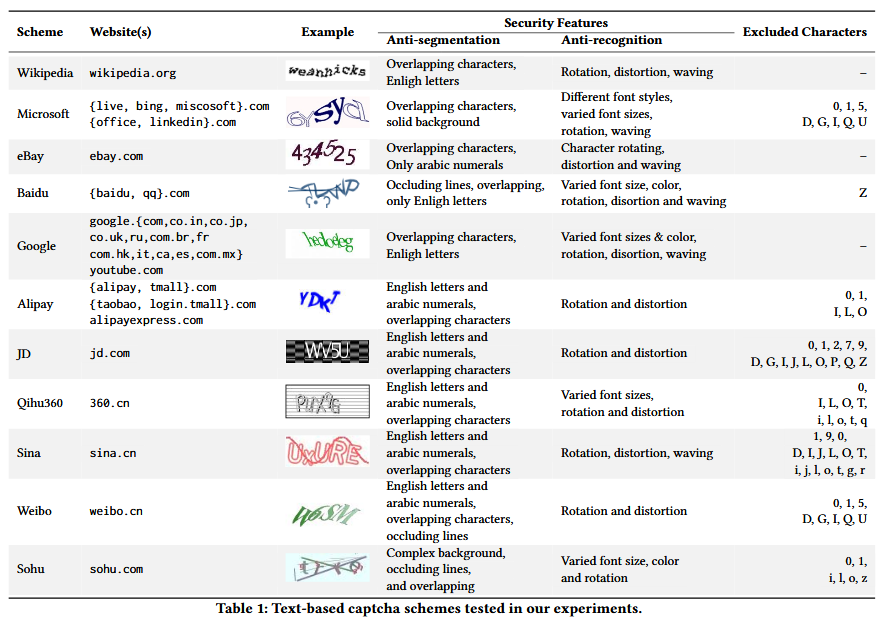
В итоге специалисты применили этот метод для взлома текстовых CAPTCHA. В ходе своей работы эксперты использовали лишь 500 текстовых «капч», принадлежащих 11 отдельным сервисам, которые используют на своих площадках 32 сайта из списка 50 топовых сайтов по версии Alexa.

Ученые тренировались на текстовых CAPTCHA, которые установлены на таких популярных ресурсах, как Wikipedia, Microsoft, eBay, Baidu, Google, Alipay, JD, Qihoo360, Sina, Weibo и Sohu.

С полным текстом исследования можно ознакомиться в документе «Yet Another Text Captcha Solver: A Generative Adversarial Network Based Approach» (PDF).

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru