



Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Эксперты нашли более быстрый и точный способ взлома текстовых CAPTCHA

Научные работники из Британии и Китая разработали новый алгоритм машинного обучения, который способен взломать текстовые версии CAPTCHA гораздо быстрее и более точно, нежели все известные до этого времени методы.

В разработке принимали участие специалисты Ланкастерского университета, китайского университета Northwest и Пекинского университета.

Специалисты сообщают, что новый алгоритм основан на генеративно-состязательной сети (Generative adversarial network, сокращённо GAN), что подразумевает комбинацию из двух нейронных сетей, одна из которых (сеть G) генерирует образцы,а другая (сеть D) старается отличить правильные («подлинные») образцы от неправильных.

У GAN имеется существенное преимущество перед другими алгоритмами — ему требуется куда меньший стартовый набор данных. Этого удается достичь благодаря так называемому «генеративному» (или производственному) компоненту, который производит похожие образцы данных.

По результативности такой подход можно сравнить с тем, как если бы алгоритм обучали с помощью миллионов данных.

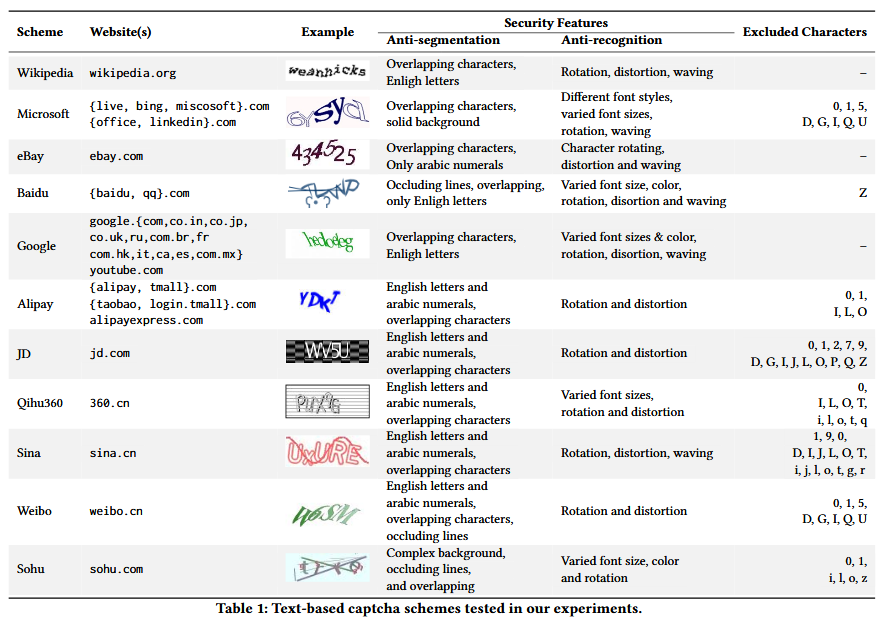
В итоге специалисты применили этот метод для взлома текстовых CAPTCHA. В ходе своей работы эксперты использовали лишь 500 текстовых «капч», принадлежащих 11 отдельным сервисам, которые используют на своих площадках 32 сайта из списка 50 топовых сайтов по версии Alexa.

Ученые тренировались на текстовых CAPTCHA, которые установлены на таких популярных ресурсах, как Wikipedia, Microsoft, eBay, Baidu, Google, Alipay, JD, Qihoo360, Sina, Weibo и Sohu.

С полным текстом исследования можно ознакомиться в документе «Yet Another Text Captcha Solver: A Generative Adversarial Network Based Approach» (PDF).

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru