



Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Цепочка уязвимостей позволяет атакующему получить контроль над аккаунтами Microsoft Outlook, Microsoft Store и Microsoft Sway. Для удачной эксплуатации этих брешей пользователя достаточно заставить пройти по ссылке.

О проблеме сообщил исследователь в области безопасности из Индии, работающий в компании SafetyDetective, Сахад Нк. Благодаря эксперту об уязвимостях Microsoft узнала в июне этого года. А в конце ноября корпорация устранила их.

На данный момент PoC-код готов только для аккаунтов Microsoft Outlook и Microsoft Sway, однако есть основания полагать, что бреши затрагивают все аккаунты Microsoft, включая Microsoft Store.

Исследователь обнаружил, что субдомен success.office.com своей записью CNAME указывал на сервис Microsoft Azure Web App. В ходе стандартной проверки эксперт выяснил, что приложение более недоступно, что позволило получить контроль над поддоменом за счет регистрации веб-приложения Azure с именем successcenter-msprod.

Запись CNAME поддомена success.office.com указывала на msprod.azurewebsites.net. Это была первая из проблем.

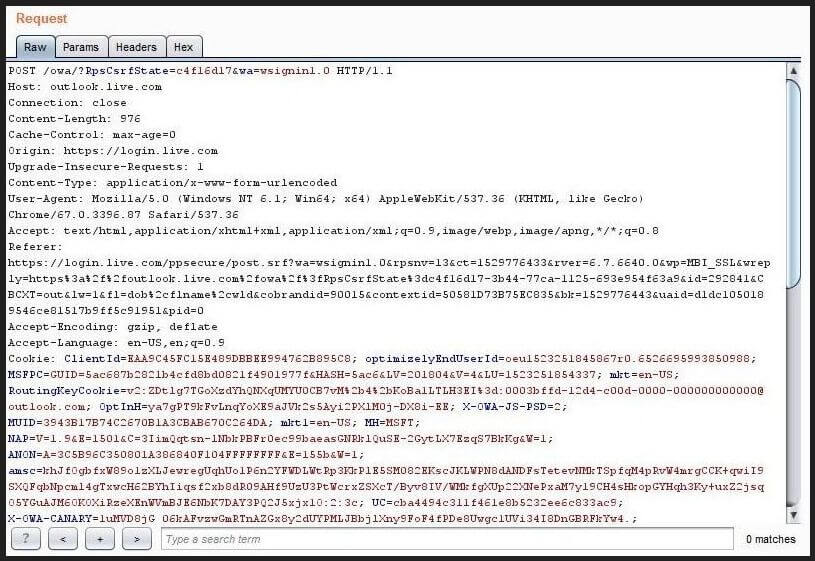
Вторая заключалась в некорректной проверке OAuth — она позволила экспертам отправить токены на домен, который уже находился под их контролем. Следовательно, налицо утечка токенов.

На деле это значило, что атакующий может обойти OAuth и получить валидный токен — если жертву удалось бы заставить перейти по определенной ссылке, злоумышленник бы получил контроль над ее учетной записью.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru