



Cisco Talos заблокировала белых хакеров

Cisco Talos заблокировала белых хакеров

Cisco Talos заблокировала белых хакеров

«Белые хакеры» оказались заблокированы решением Cisco Talos, которое ориентировано на сбор разведданных о киберугрозах. Речь идет о британской компании Hacker House, занимающейся обучением кибербезопасности.

Hacker House организует учебные занятия, на которых разъясняются вопросы «этического хакинга» и объясняются основы защитных технологий. Также Hacker House проводит пентесты и анализ защищенности сети для бизнеса.

Однако в среду в компании обратили внимание на то, что сервис Talos пометил их сайт вредоносным и заблокировал пользователям доступ к нему. Скорее всего, этому стали причиной семплы кода, которые специалисты Hacker House используют в процессе обучения.

По словам сооснователя компании Меттью Хики (также известен под псевдонимом «Hacker Fantastic»), в Hacker House узнали о проблеме после того, как один из пользователей пожаловался, что не может зайти на сайт.

«Они отметили наш сайт как вредоносный, вернее, их самообучаемая система сделала это. В результате доступ к нашему сайту блокировался. Нам удалось узнать об этом только благодаря сообщению одного из клиентов», — объясняет Хики.

«Само собой, это может повредить нашему бизнесу и деятельности в целом».

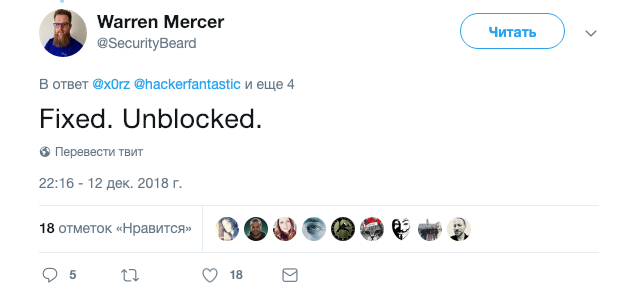
В итоге представитель Talos Уоррен Мерсер сообщил в Twitter, что данное недоразумение устранено.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru