



Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

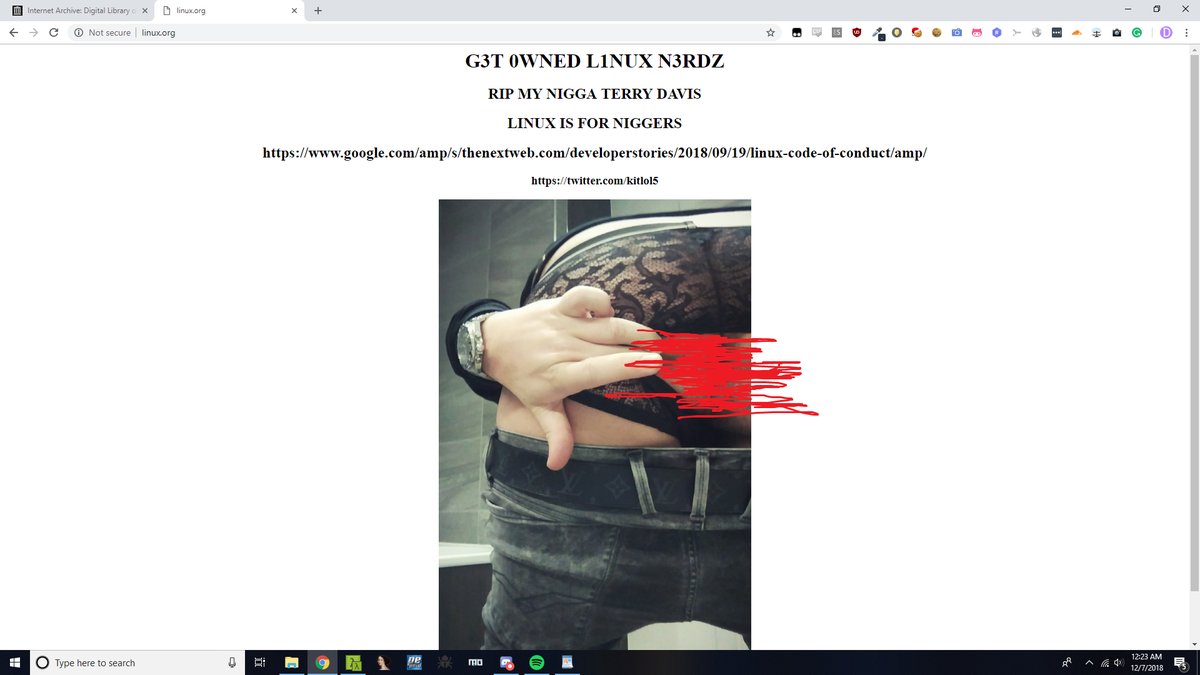
Неизвестные киберпреступники провели дефейс сайта linux.org, заменив легитимное содержимое картинкой непристойного содержания и тирадой, направленной против внедрения документа Code of Conduct.

Стоит отметить, что Linux.org не является официальным ресурсом консорциума Linux Foundation, он представляет собой обычное комьюнити для любителей проектов с открытым исходным кодом, которые помогают пользователям Linux решать возникающие проблемы.

Этот сайт не хранит никакой конфиденциальной информации, следовательно, злоумышленники использовали его именно для того, чтобы выразить свой протест инициативе Code of Conduct. Эти новые правила включают пункт, направленные на противостояние сексуальному домогательству.

Пользователь Twitter под ником pql сообщил о взломе Linux.org, приложив скриншот дефейса:

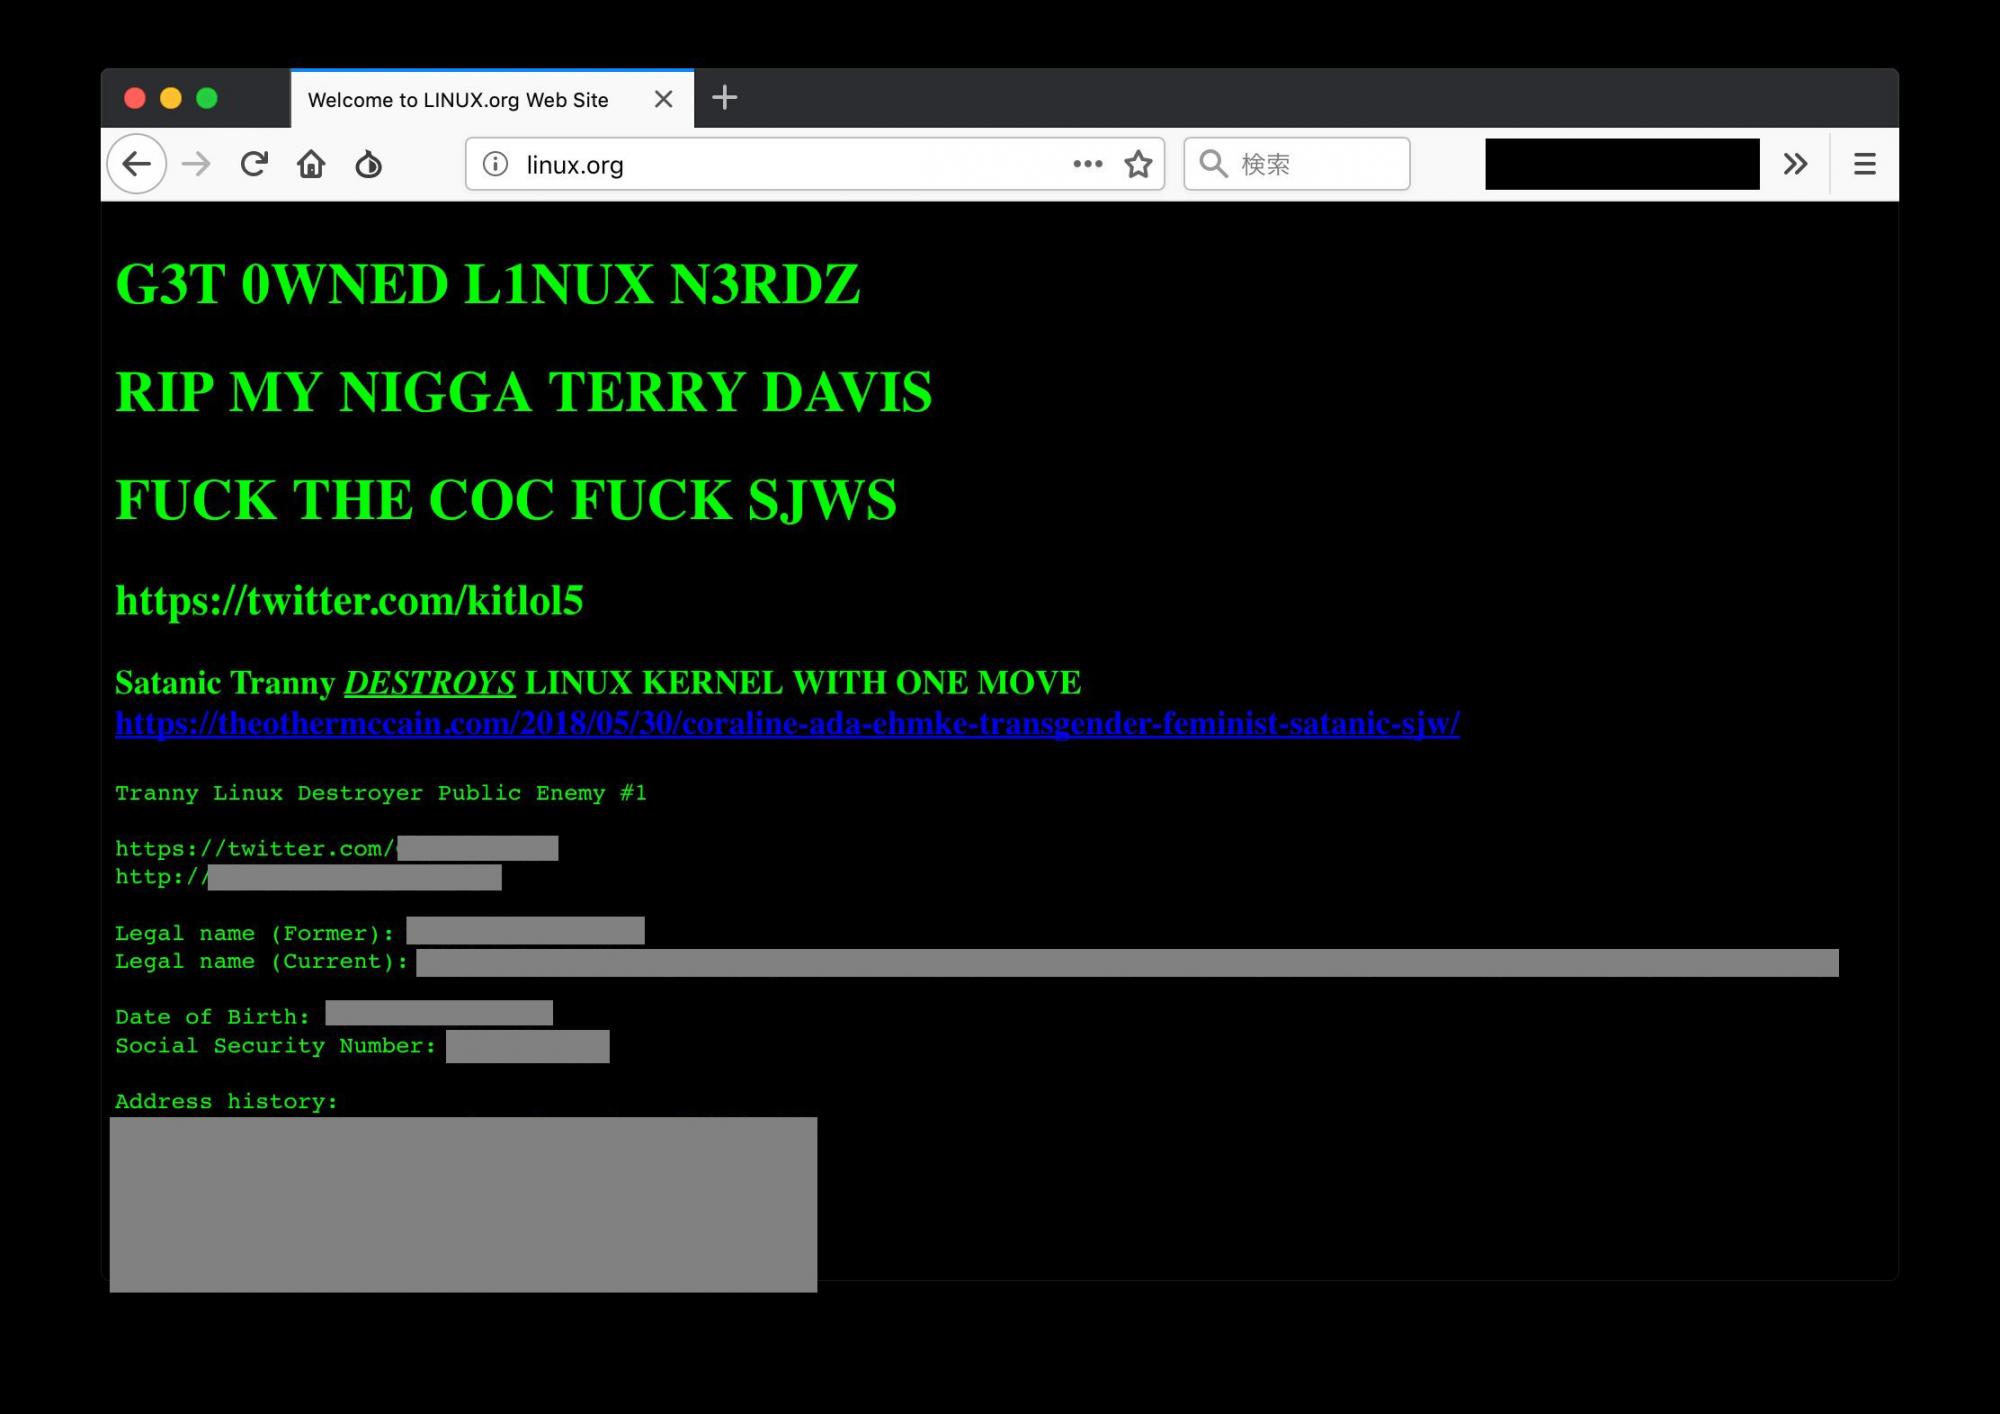
На картинке можно увидеть, что на сайте красуется надпись «G3T 0WNED L1NUX N3RDZ». Другая версия дефейса была куда более злонамеренна — на ней содержалась более жесткая надпись «FUCK THE [CODE OF CONDUCT] FUCK [SOCIAL JUSTICE WARRIORS]».

Помимо этого, киберпреступники привели персональную информацию разработчика Linux, который является трансгендером. Эти данные включали домашний адрес и номер социального страхования.

«Похоже, что кто-то играется с нашими DNS. <…> Посмотрю подробнее чуть позже», — говорится в официальном Twitter-аккаунте Linux.org.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru