



Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

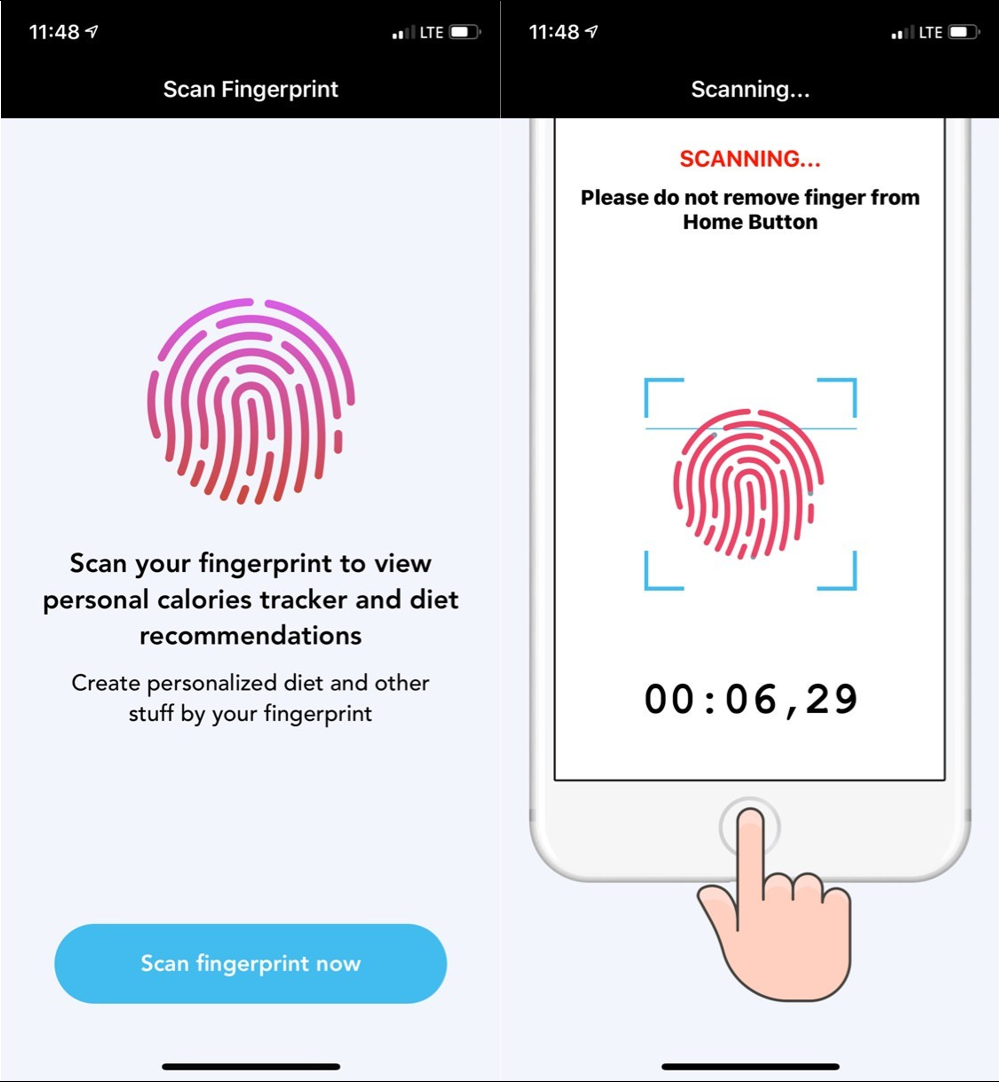
Пользователи фитнес-приложений Fitness Balance и Calories Tracker для iOS стали жертвами мошенников, которые обманом выманивали у них деньги. В своей злонамеренной схеме злоумышленники прибегали к использованию биометрии пользователей — сканировали отпечатки пальцев.

Все помнят, что в старых моделях iPhone есть функция сканирования отпечатков пальцев, без которой пользователи, пожалуй, уже даже не представляют работу со своим гаджетом.

Именно этим и воспользовались недобросовестные разработчики приложений, которые якобы помогают похудеть. От пользователя требовалось просканировать свои отпечатки для «разработки специальной диеты».

Именно в этот момент происходила операция оплаты улучшенной версии приложений — после того, как пользователь разместил свой палец на сканере, программы оперативно подгружали страницу оплаты. Обычно пользователь не успевал заподозрить неладное и убрать палец, следовательно, оплата проходила.

Как сообщает специалист ESET, в результате пользователи Fitness Balance расставались с $120, а те, кто скачал Calories Tracker — с $140.

Причем желание во что бы то ни стало заполучить деньги пользователя в случае этих приложений очевидно — если пользователь не отсканирует отпечаток, приложения попытаются снять деньги за счет очередной хитрости — заставки с текстом «Продолжить».

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru