



Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

Фитнес-приложения для iOS обманом выманивали деньги пользователей

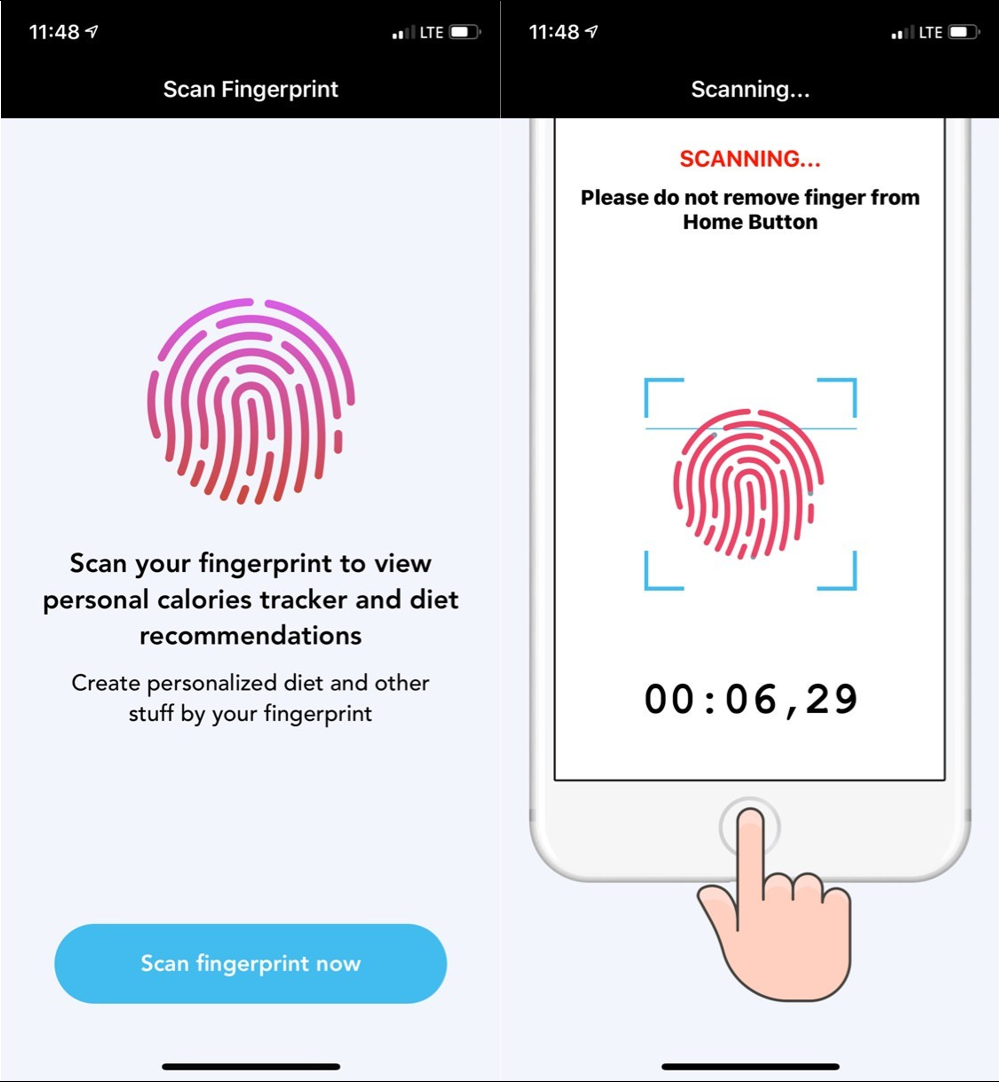
Пользователи фитнес-приложений Fitness Balance и Calories Tracker для iOS стали жертвами мошенников, которые обманом выманивали у них деньги. В своей злонамеренной схеме злоумышленники прибегали к использованию биометрии пользователей — сканировали отпечатки пальцев.

Все помнят, что в старых моделях iPhone есть функция сканирования отпечатков пальцев, без которой пользователи, пожалуй, уже даже не представляют работу со своим гаджетом.

Именно этим и воспользовались недобросовестные разработчики приложений, которые якобы помогают похудеть. От пользователя требовалось просканировать свои отпечатки для «разработки специальной диеты».

Именно в этот момент происходила операция оплаты улучшенной версии приложений — после того, как пользователь разместил свой палец на сканере, программы оперативно подгружали страницу оплаты. Обычно пользователь не успевал заподозрить неладное и убрать палец, следовательно, оплата проходила.

Как сообщает специалист ESET, в результате пользователи Fitness Balance расставались с $120, а те, кто скачал Calories Tracker — с $140.

Причем желание во что бы то ни стало заполучить деньги пользователя в случае этих приложений очевидно — если пользователь не отсканирует отпечаток, приложения попытаются снять деньги за счет очередной хитрости — заставки с текстом «Продолжить».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru