



Вышел Chrome 71 — Google избавляет пользователей от навязчивой рекламы

Вышел Chrome 71 — Google избавляет пользователей от навязчивой рекламы

Вышел Chrome 71 — Google избавляет пользователей от навязчивой рекламы

Google выпустила новую версию браузера Chrome 71, в которой основной упор был сделан на улучшение функций безопасности. Среди всех нововведений выделить особо, пожалуй, стоит встроенную систему фильтрации рекламы.

Теперь, по словам Google, Chrome стал лучше детектировать те веб-сайты, которые злоупотребляют агрессивной рекламой — отображают пользователю навязчивые всплывающие окна или вводящую в заблуждение рекламу.

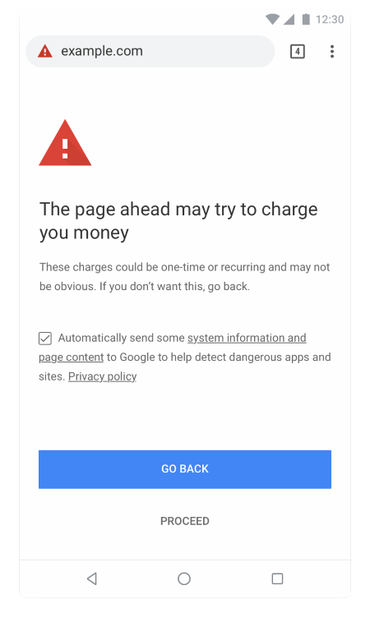
Помимо этого, Chrome 71 был оснащен механизмом, который вычисляет ресурсы, использующие сомнительные методы, чтобы заставить пользователей подписаться на различные мобильные тарифные планы.

В итоге при заходе на такой сайт вы сможете увидеть следующее предупреждение:

Еще одно нововведение — чтобы помешать маскирующимся под техподдержку мошенникам использовать Speech Synthesis API, Google ограничила веб-сайтам возможность «говорить» после того, как страница загружена.

В Chrome 71 пользователь сначала должен начать взаимодействие со страницей, только в этом случае ресурс сможет задействовать событие «speak». Само собой, это полностью не избавит от явления фейковой техподдержки, но значительно усложнит жизнь таким злоумышленникам.

Также в новой версии браузера устранены 43 проблемы безопасности, подробности которых Google описывает здесь.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru